Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Hat mein Bruder Geld durch Phishing bei N26 verloren?
Als KI habe ich keinen Zugriff auf persönliche Informationen oder Kontodaten. Es ist wichtig, dass du dich direkt an den Kundenservice von N26 wendest, um diese Frage zu klären. Sie können dir helfen, den Vorfall zu untersuchen und gegebenenfalls Maßnahmen zu ergreifen, um das verlorene Geld zurückzuerhalten. **
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
Ähnliche Suchbegriffe für Verloren
Top-Angebote
Produkte zum Begriff Verloren:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
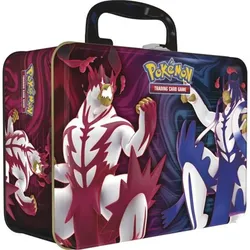
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
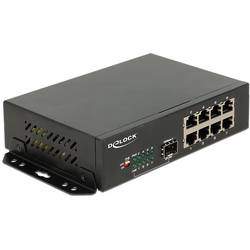
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Milton, John: Paradies verlorenParadies verloren , Paradies verloren ist die Geschichte vom biblischen Sündenfall. Ab dem ersten Vers strebt dieses spiegelbildlich zweigeteilte Epos in zwölf Büchern dem Akt des ersten Ungehorsams zu. Wird im ersten Teil vom Zustand vor der Erschaffung der Welt erzählt und in einer Rückschau vom Geschehen, das zu Satans Sturz führte, so wird im zweiten Teil von den Ereignissen berichtet, die zum Fall der Menschen führen, und in einer Vorschau von der Geschichte nach dem Sündenfall. In heiterer Aufbruchstimmung werden Adam und Eva in eine Welt losziehen, die vom freien Willen bestimmt ist. John Milton, der seine Dichtung nicht nur neben die Schöpfungsgeschichte stellte, sondern diese auch zu korrigieren wagte, will göttliche Vorsehung begründen: Aus Bösem entsteht Gutes. Er bricht in seinem großen Gesang mit allen Regeln seiner Zeit, lässt vertrauten Satzbau und alle 'Fron des Reimens' hinter sich. Der Held mit perfidem Plan heißt zunächst: Satan, der Widersacher mit inzestuöser Familiengeschichte, personifiziert in Sünde und Tod und in seinem Gefolge Moloch, Belial, Mammon, Beelzebub. Miltons Satan ist ein tragischer und deshalb sympathischer Held voller Selbstzweifel, der mit seinem Engelsheer heroisch gegen die göttliche Tyrannei rebelliert und durchs Chaos reist, um sein schlangenlistiges Verführungswerk zu vollführen. Paradies verloren . , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20240201, Produktform: Leinen, Titel der Reihe: Friedenauer Presse Winterbuch##, Autoren: Milton, John~Schönlau, Rolf, Übersetzung: Schönlau, Rolf, Seitenzahl/Blattzahl: 310, Keyword: England; Erzengel; Großbritannien; Hölle; Klassiker; Krone; Papst; Paradies; Religion; Religionskrieg; Theologie, Fachkategorie: Philosophie und Religion, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Friedenauer Presse, Länge: 202, Breite: 124, Höhe: 22, Gewicht: 366, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Hast du verloren oder hast du verloren?
Es tut mir leid, ich kann deine Frage nicht beantworten, da ich ein KI-Chatbot bin und keine persönlichen Erfahrungen habe. **


Heißt es "Hochhaus verloren" oder "Hauch Hose verloren"?
Es heißt "Hochhaus verloren". "Hauch Hose verloren" ist keine gängige Redewendung oder Ausdrucksweise. **
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Verloren:
-
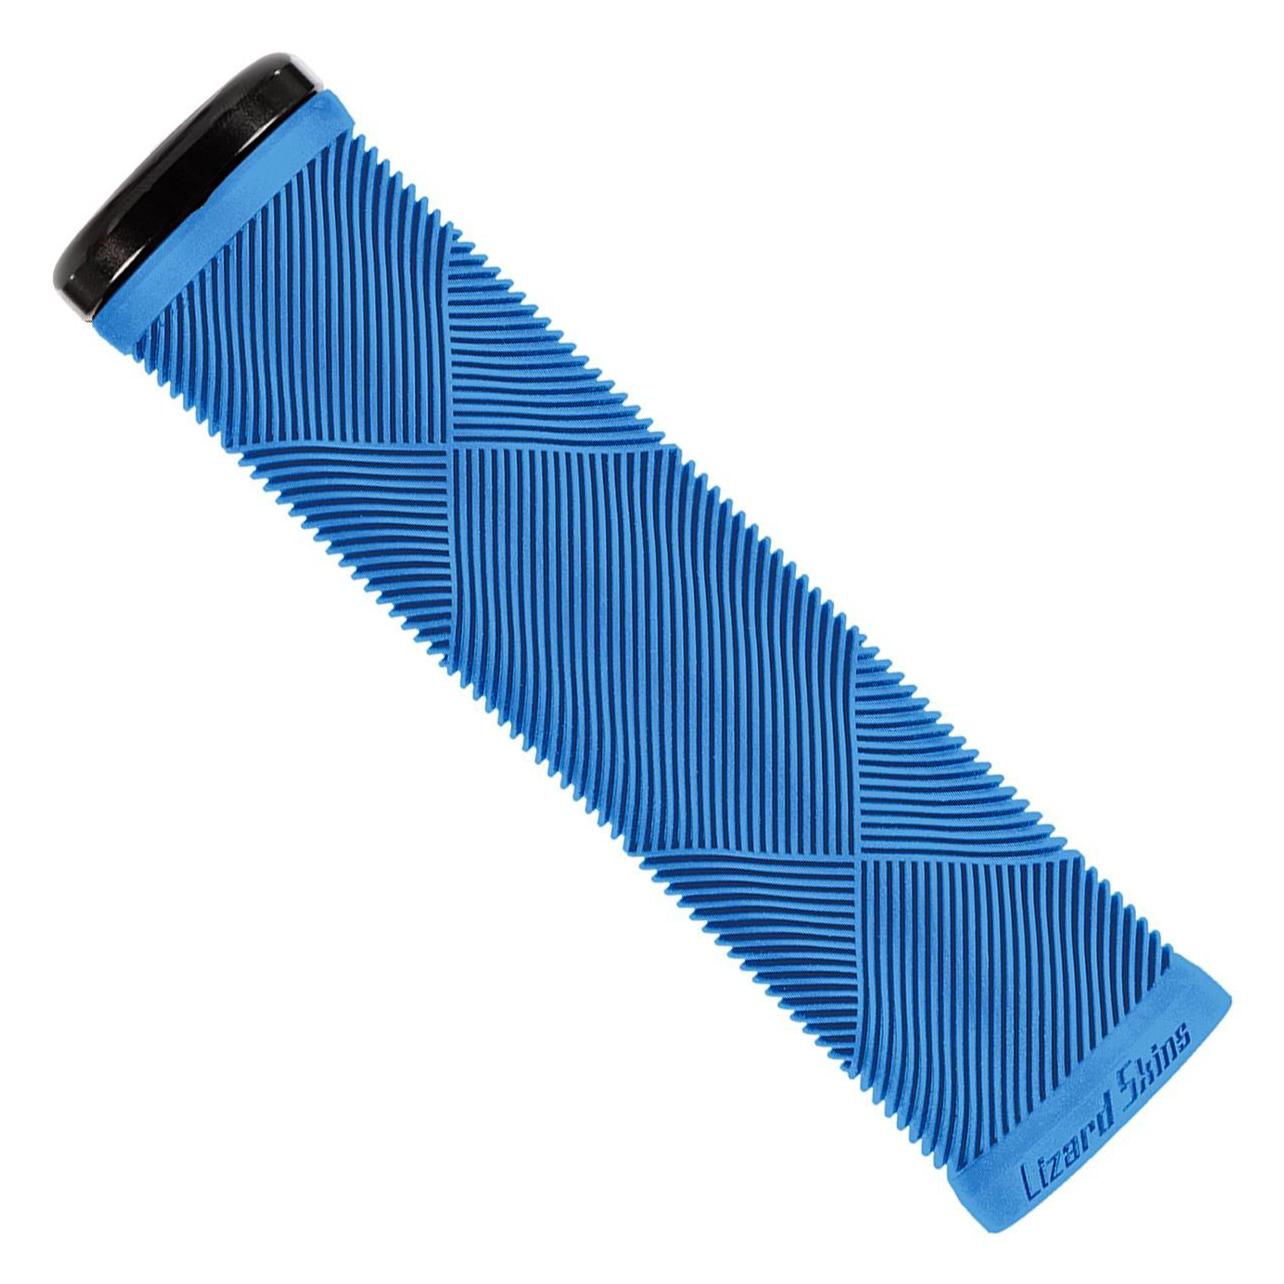
Lizard Skins Lenkungsgriffe Lizardskins verloren einseitige Lock-On-Schichten-Deja Blue Klamra 130 mm (neu 2023) (LI9022.BLU)Lizard Skins Lenkungsgriffe Lizardskins verloren einseitige Lock-On-Schichten-Deja Blue Klamra 130 mm (neu 2023) (LI9022.BLU)24,58 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Hat mein Bruder Geld durch Phishing bei N26 verloren?
Als KI habe ich keinen Zugriff auf persönliche Informationen oder Kontodaten. Es ist wichtig, dass du dich direkt an den Kundenservice von N26 wendest, um diese Frage zu klären. Sie können dir helfen, den Vorfall zu untersuchen und gegebenenfalls Maßnahmen zu ergreifen, um das verlorene Geld zurückzuerhalten. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
Ähnliche Suchbegriffe für Verloren
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Milton, John: Paradies verlorenParadies verloren , Paradies verloren ist die Geschichte vom biblischen Sündenfall. Ab dem ersten Vers strebt dieses spiegelbildlich zweigeteilte Epos in zwölf Büchern dem Akt des ersten Ungehorsams zu. Wird im ersten Teil vom Zustand vor der Erschaffung der Welt erzählt und in einer Rückschau vom Geschehen, das zu Satans Sturz führte, so wird im zweiten Teil von den Ereignissen berichtet, die zum Fall der Menschen führen, und in einer Vorschau von der Geschichte nach dem Sündenfall. In heiterer Aufbruchstimmung werden Adam und Eva in eine Welt losziehen, die vom freien Willen bestimmt ist. John Milton, der seine Dichtung nicht nur neben die Schöpfungsgeschichte stellte, sondern diese auch zu korrigieren wagte, will göttliche Vorsehung begründen: Aus Bösem entsteht Gutes. Er bricht in seinem großen Gesang mit allen Regeln seiner Zeit, lässt vertrauten Satzbau und alle 'Fron des Reimens' hinter sich. Der Held mit perfidem Plan heißt zunächst: Satan, der Widersacher mit inzestuöser Familiengeschichte, personifiziert in Sünde und Tod und in seinem Gefolge Moloch, Belial, Mammon, Beelzebub. Miltons Satan ist ein tragischer und deshalb sympathischer Held voller Selbstzweifel, der mit seinem Engelsheer heroisch gegen die göttliche Tyrannei rebelliert und durchs Chaos reist, um sein schlangenlistiges Verführungswerk zu vollführen. Paradies verloren . , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20240201, Produktform: Leinen, Titel der Reihe: Friedenauer Presse Winterbuch##, Autoren: Milton, John~Schönlau, Rolf, Übersetzung: Schönlau, Rolf, Seitenzahl/Blattzahl: 310, Keyword: England; Erzengel; Großbritannien; Hölle; Klassiker; Krone; Papst; Paradies; Religion; Religionskrieg; Theologie, Fachkategorie: Philosophie und Religion, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Friedenauer Presse, Länge: 202, Breite: 124, Höhe: 22, Gewicht: 366, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Taut, Franz: Unrettbar verlorenUnrettbar verloren , Inferno an der Ostfront , > , Auflage: 2. Auflage, Erscheinungsjahr: 20180223, Produktform: Leinen, Autoren: Taut, Franz, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 220, Fachschema: Weltkrieg 1939/45 / Erinnerung, Brief, Tagebuch~Weltkrieg 1939/45 / Russlandfeldzug, Ostfront, Fachkategorie: Biografien und Sachliteratur, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Zweiter Weltkrieg, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rosenheimer /Edition Foer, Verlag: Rosenheimer /Edition Foer, Länge: 193, Breite: 124, Höhe: 25, Gewicht: 279, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Vorgänger EAN: 9783475545825, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Hast du verloren oder hast du verloren?
Es tut mir leid, ich kann deine Frage nicht beantworten, da ich ein KI-Chatbot bin und keine persönlichen Erfahrungen habe. **
-
Heißt es "Hochhaus verloren" oder "Hauch Hose verloren"?
Es heißt "Hochhaus verloren". "Hauch Hose verloren" ist keine gängige Redewendung oder Ausdrucksweise. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.