Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Wie kann man Greenpeace-Aktivist werden?
Um Greenpeace-Aktivist zu werden, kann man sich zunächst auf der offiziellen Greenpeace-Website informieren und dort Kontakt aufnehmen. Es gibt verschiedene Möglichkeiten, sich zu engagieren, zum Beispiel durch Spenden, Petitionen unterschreiben oder an Aktionen teilnehmen. Man kann sich auch lokal in einer Greenpeace-Gruppe engagieren oder an Schulungen und Workshops teilnehmen, um mehr über Umweltschutz und Aktivismus zu lernen. Wichtig ist es, sich für Umweltschutzthemen zu interessieren und sich aktiv für den Schutz der Umwelt einzusetzen. **
Wie kann man als Vegan-Aktivist Geld verdienen?
Es gibt verschiedene Möglichkeiten, als Vegan-Aktivist Geld zu verdienen. Man könnte zum Beispiel einen eigenen veganen Blog oder YouTube-Kanal starten und durch Werbung oder gesponserte Beiträge Einnahmen generieren. Eine andere Möglichkeit wäre, als Vegan-Koch oder -Berater tätig zu sein und Kochkurse oder Ernährungsberatungen anzubieten. Zudem könnten vegane Produkte oder Dienstleistungen entwickelt und verkauft werden. **

Ähnliche Suchbegriffe für Aktivist
Top-Angebote
Produkte zum Begriff Aktivist:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
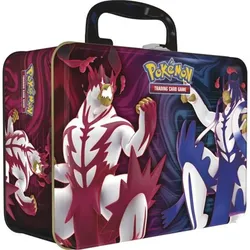
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
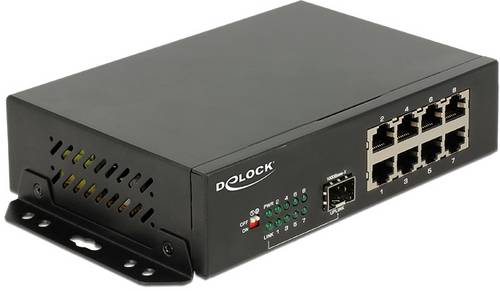
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.116,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Aktivist*innen im ArchivAktivist*innen im Archiv , Die Geschichte der deutschen Frauenbewegung in Bild und Wort - ein Archiv öffnet seine Pforten. Frauenarchive, -bibliotheken und -dokumentationszentren wurden in Deutschland in den 1970er Jahren von Aktivist*innen feministischer Kämpfe mit dem Bestreben gegründet, die Geschichte der Frauenbewegungen und damit der eigenen politischen Arbeit zu dokumentieren. Seit über 45 Jahren sammelt die LIESELLE (Queer*feministische Bibliothek und Archiv der Ruhr-Universität Bochum) Materialien, wie Bücher, Flugblätter, Korrespondenzen, Aufkleber, Plakate und andere Objekte, welche die Frauenbewegung Deutschlands dokumentieren. Der vorliegende Band zeigt eine Auswahl dieses Archivbestands von der Fotografin und Multimediakünstlerin Julia Lübbecke in Szene gesetzt und von namhaften Autor*innen und Zeitzeug*innen neu eingeordnet. Er vermittelt somit einen beeindruckenden Überblick über die Frauen- und Lesbenbewegung in Deutschland. Dabei war es der Herausgeberin, Katja Teichmann wichtig, einen besonderen Fokus auf die 'Leerstellen' im Archiv zu legen und Materialien und Autor*innen vorzustellen, welche die Bedeutung (post-)migrantischer Perspektiven und antirassistischer Kämpfe für die Frauenbewegung verdeutlichen. U.a. mit Beiträgen von Laura Méritt, Karin Aleksander und Fallon Tiffany Cabral. 'Die Publikation möchte auch danach fragen, was sich jenseits der Bestände, die vor allem die Geschichte weißer, westdeutscher Akademiker*innen erzählen, in den Regalen und Archivkartons befindet. Im Bewusstsein der Leerstellen im Archiv werden auch und gerade Materialien und Autor*innen vorgestellt, die die Bedeutung (post-)migrantischer Communitys für Frauen-/Lesbenbewegungsgeschichte sowie antirassistische Kämpfe von BIPoC sichtbar machen.' Katja Teichmann , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250212, Titel der Reihe: frauen bewegt##, Fotograph: Lübbecke, Julia, Redaktion: Teichmann, Katja, Seitenzahl/Blattzahl: 117, Abbildungen: vierfarbige Fotos, Keyword: Antirassismus; Archiv; Bewegungsgeschichte; Bildband; Dokumentation; Dokumentationszentren; Empowerment; Feminismus; Frauen- und Lesbenbewegung; Frauenbewegung,; Frauenforschung; Frauengeschichte in Deutschland; Frauenhaus,; Geschichtsschreibung; Gleichberechtigung,; Identität; Kultur; LGBTIQ; Lesben; Materialien; Queere Interventionen; Sexualität; Zeitschriften; deutsche Geschichte, Fachschema: Feminismus~Frauenbewegung / Feminismus, Fachkategorie: Geschichte~LGBTQ+ topics: coming out, Interesse Alter: Internationaler Frauentag, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 404, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sollte man studieren, wenn man Aktivist werden möchte?
Es gibt keine spezifische Studienrichtung, die man absolvieren muss, um Aktivist zu werden. Es hängt von den spezifischen Interessen und Zielen des Einzelnen ab. Einige Studienrichtungen, die oft mit Aktivismus in Verbindung gebracht werden, sind Politikwissenschaft, Soziologie, Umweltwissenschaften, Menschenrechte oder Gender Studies. Wichtig ist jedoch, dass man sich auch außerhalb des Studiums aktiv engagiert und praktische Erfahrungen sammelt. **
-
Ist "Aktivist" eine korrekte Bezeichnung oder eine falsche Benennung?
"Aktivist" ist eine korrekte Bezeichnung für eine Person, die sich aktiv für eine bestimmte Sache oder ein bestimmtes Anliegen einsetzt. Es ist keine falsche Benennung, solange sie angemessen und treffend verwendet wird. **
-
Für welche Organisation würden Sie sich als Aktivist engagieren oder diese unterstützen?
Als KI-Assistent habe ich keine persönlichen Präferenzen oder Meinungen. Es liegt an Ihnen als Benutzer, zu entscheiden, für welche Organisation Sie sich als Aktivist engagieren oder unterstützen möchten. Es gibt viele verschiedene Organisationen, die sich für verschiedene Zwecke einsetzen, wie zum Beispiel Umweltschutz, Menschenrechte, Bildung oder Gesundheit. Es ist wichtig, eine Organisation zu wählen, die Ihren Werten und Überzeugungen entspricht. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **


Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
Was sind die effektivsten Strategien, um sich als Aktivist für soziale Gerechtigkeit einzusetzen?
1. Informiere dich über soziale Ungerechtigkeiten und ihre Ursachen. 2. Engagiere dich in lokalen oder nationalen Organisationen, die sich für soziale Gerechtigkeit einsetzen. 3. Nutze deine Stimme, um Bewusstsein zu schaffen, Petitionen zu unterstützen und politische Veränderungen zu fordern. **
Top-Angebote
Produkte zum Begriff Aktivist:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 05.11.2026 16:33:58 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Greenpeace-Aktivist werden?
Um Greenpeace-Aktivist zu werden, kann man sich zunächst auf der offiziellen Greenpeace-Website informieren und dort Kontakt aufnehmen. Es gibt verschiedene Möglichkeiten, sich zu engagieren, zum Beispiel durch Spenden, Petitionen unterschreiben oder an Aktionen teilnehmen. Man kann sich auch lokal in einer Greenpeace-Gruppe engagieren oder an Schulungen und Workshops teilnehmen, um mehr über Umweltschutz und Aktivismus zu lernen. Wichtig ist es, sich für Umweltschutzthemen zu interessieren und sich aktiv für den Schutz der Umwelt einzusetzen. **
-
Wie kann man als Vegan-Aktivist Geld verdienen?
Es gibt verschiedene Möglichkeiten, als Vegan-Aktivist Geld zu verdienen. Man könnte zum Beispiel einen eigenen veganen Blog oder YouTube-Kanal starten und durch Werbung oder gesponserte Beiträge Einnahmen generieren. Eine andere Möglichkeit wäre, als Vegan-Koch oder -Berater tätig zu sein und Kochkurse oder Ernährungsberatungen anzubieten. Zudem könnten vegane Produkte oder Dienstleistungen entwickelt und verkauft werden. **
-
Was sollte man studieren, wenn man Aktivist werden möchte?
Es gibt keine spezifische Studienrichtung, die man absolvieren muss, um Aktivist zu werden. Es hängt von den spezifischen Interessen und Zielen des Einzelnen ab. Einige Studienrichtungen, die oft mit Aktivismus in Verbindung gebracht werden, sind Politikwissenschaft, Soziologie, Umweltwissenschaften, Menschenrechte oder Gender Studies. Wichtig ist jedoch, dass man sich auch außerhalb des Studiums aktiv engagiert und praktische Erfahrungen sammelt. **
-
Ist "Aktivist" eine korrekte Bezeichnung oder eine falsche Benennung?
"Aktivist" ist eine korrekte Bezeichnung für eine Person, die sich aktiv für eine bestimmte Sache oder ein bestimmtes Anliegen einsetzt. Es ist keine falsche Benennung, solange sie angemessen und treffend verwendet wird. **
Ähnliche Suchbegriffe für Aktivist
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.116,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Aktivist*innen im ArchivAktivist*innen im Archiv , Die Geschichte der deutschen Frauenbewegung in Bild und Wort - ein Archiv öffnet seine Pforten. Frauenarchive, -bibliotheken und -dokumentationszentren wurden in Deutschland in den 1970er Jahren von Aktivist*innen feministischer Kämpfe mit dem Bestreben gegründet, die Geschichte der Frauenbewegungen und damit der eigenen politischen Arbeit zu dokumentieren. Seit über 45 Jahren sammelt die LIESELLE (Queer*feministische Bibliothek und Archiv der Ruhr-Universität Bochum) Materialien, wie Bücher, Flugblätter, Korrespondenzen, Aufkleber, Plakate und andere Objekte, welche die Frauenbewegung Deutschlands dokumentieren. Der vorliegende Band zeigt eine Auswahl dieses Archivbestands von der Fotografin und Multimediakünstlerin Julia Lübbecke in Szene gesetzt und von namhaften Autor*innen und Zeitzeug*innen neu eingeordnet. Er vermittelt somit einen beeindruckenden Überblick über die Frauen- und Lesbenbewegung in Deutschland. Dabei war es der Herausgeberin, Katja Teichmann wichtig, einen besonderen Fokus auf die 'Leerstellen' im Archiv zu legen und Materialien und Autor*innen vorzustellen, welche die Bedeutung (post-)migrantischer Perspektiven und antirassistischer Kämpfe für die Frauenbewegung verdeutlichen. U.a. mit Beiträgen von Laura Méritt, Karin Aleksander und Fallon Tiffany Cabral. 'Die Publikation möchte auch danach fragen, was sich jenseits der Bestände, die vor allem die Geschichte weißer, westdeutscher Akademiker*innen erzählen, in den Regalen und Archivkartons befindet. Im Bewusstsein der Leerstellen im Archiv werden auch und gerade Materialien und Autor*innen vorgestellt, die die Bedeutung (post-)migrantischer Communitys für Frauen-/Lesbenbewegungsgeschichte sowie antirassistische Kämpfe von BIPoC sichtbar machen.' Katja Teichmann , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250212, Titel der Reihe: frauen bewegt##, Fotograph: Lübbecke, Julia, Redaktion: Teichmann, Katja, Seitenzahl/Blattzahl: 117, Abbildungen: vierfarbige Fotos, Keyword: Antirassismus; Archiv; Bewegungsgeschichte; Bildband; Dokumentation; Dokumentationszentren; Empowerment; Feminismus; Frauen- und Lesbenbewegung; Frauenbewegung,; Frauenforschung; Frauengeschichte in Deutschland; Frauenhaus,; Geschichtsschreibung; Gleichberechtigung,; Identität; Kultur; LGBTIQ; Lesben; Materialien; Queere Interventionen; Sexualität; Zeitschriften; deutsche Geschichte, Fachschema: Feminismus~Frauenbewegung / Feminismus, Fachkategorie: Geschichte~LGBTQ+ topics: coming out, Interesse Alter: Internationaler Frauentag, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 404, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Für welche Organisation würden Sie sich als Aktivist engagieren oder diese unterstützen?
Als KI-Assistent habe ich keine persönlichen Präferenzen oder Meinungen. Es liegt an Ihnen als Benutzer, zu entscheiden, für welche Organisation Sie sich als Aktivist engagieren oder unterstützen möchten. Es gibt viele verschiedene Organisationen, die sich für verschiedene Zwecke einsetzen, wie zum Beispiel Umweltschutz, Menschenrechte, Bildung oder Gesundheit. Es ist wichtig, eine Organisation zu wählen, die Ihren Werten und Überzeugungen entspricht. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Was sind die effektivsten Strategien, um sich als Aktivist für soziale Gerechtigkeit einzusetzen?
1. Informiere dich über soziale Ungerechtigkeiten und ihre Ursachen. 2. Engagiere dich in lokalen oder nationalen Organisationen, die sich für soziale Gerechtigkeit einsetzen. 3. Nutze deine Stimme, um Bewusstsein zu schaffen, Petitionen zu unterstützen und politische Veränderungen zu fordern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.