Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Was ist das Trennmittel e535?
Was ist das Trennmittel E535? E535 ist auch bekannt als Ferrocyanid, ein Salz der Blausäure. Es wird häufig als Trennmittel in Lebensmitteln verwendet, um das Verklumpen oder Verkleben von Pulvern zu verhindern. Es ist als Lebensmittelzusatzstoff zugelassen, jedoch gibt es Bedenken hinsichtlich seiner Sicherheit, da es bei hohen Konzentrationen giftig sein kann. Es wird empfohlen, den Verzehr von Lebensmitteln mit diesem Trennmittel in Maßen zu halten und auf mögliche Nebenwirkungen zu achten. **
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **

Ähnliche Suchbegriffe für E535
Top-Angebote
Produkte zum Begriff E535:
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **

Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **
Habe ich Hacker in meinem Netzwerk?
Um festzustellen, ob Hacker in Ihrem Netzwerk sind, sollten Sie verschiedene Anzeichen überprüfen. Dazu gehören ungewöhnliche Aktivitäten auf Ihren Geräten oder im Netzwerkverkehr, unerklärliche Verzögerungen oder Abstürze, unautorisierte Zugriffe auf Ihre Daten oder verdächtige Dateien oder Programme. Es ist ratsam, einen IT-Sicherheitsexperten hinzuzuziehen, um eine genaue Analyse durchzuführen und mögliche Sicherheitslücken zu identifizieren. **
Top-Angebote
Produkte zum Begriff E535:
-
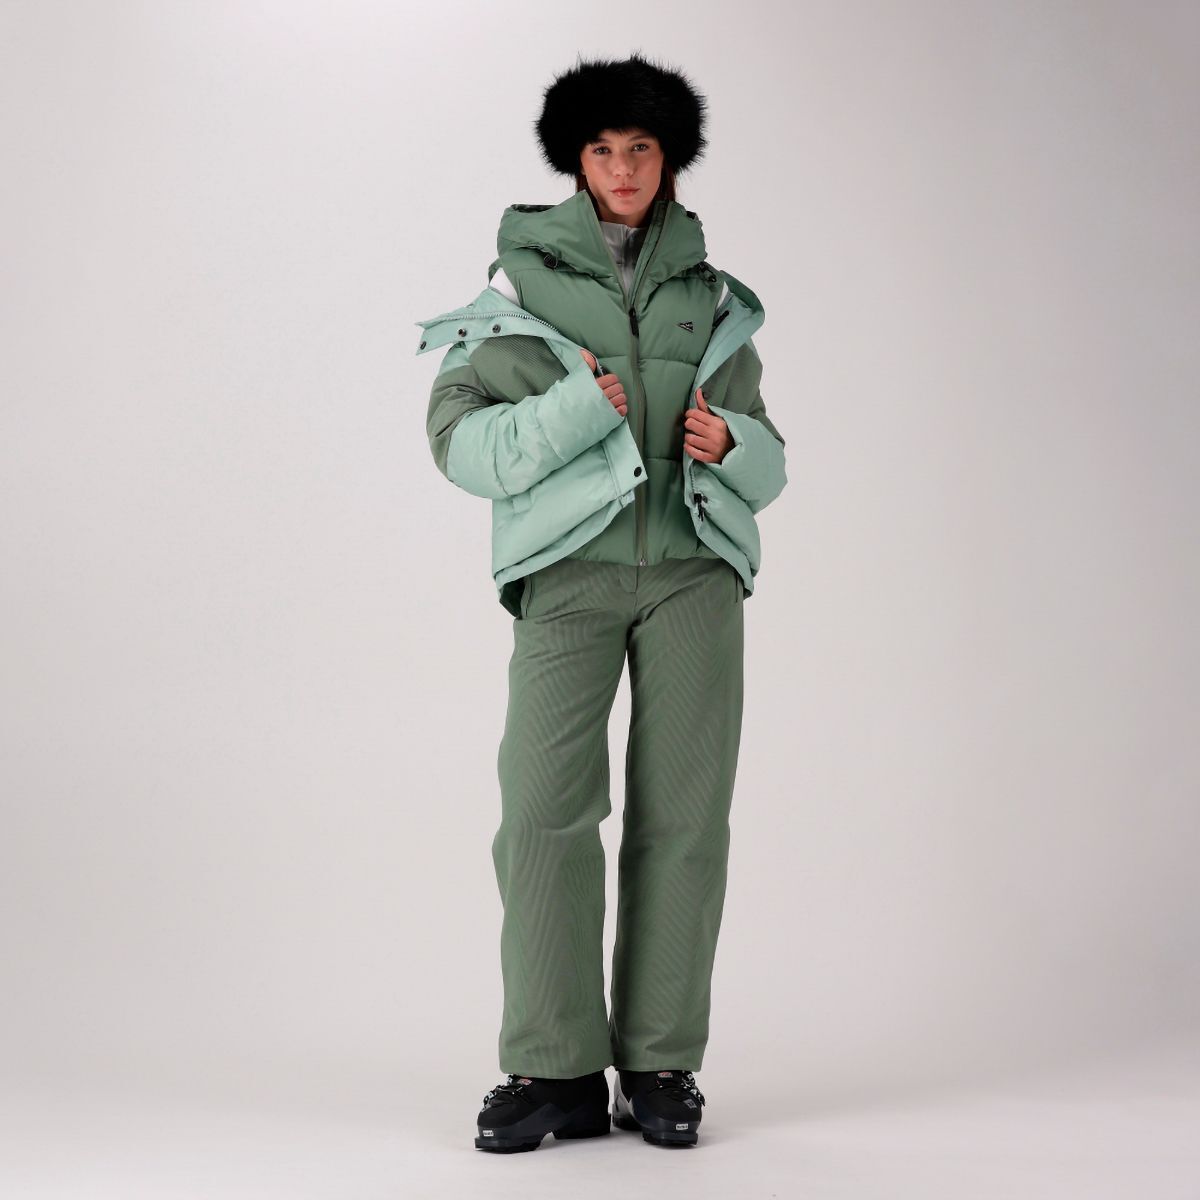
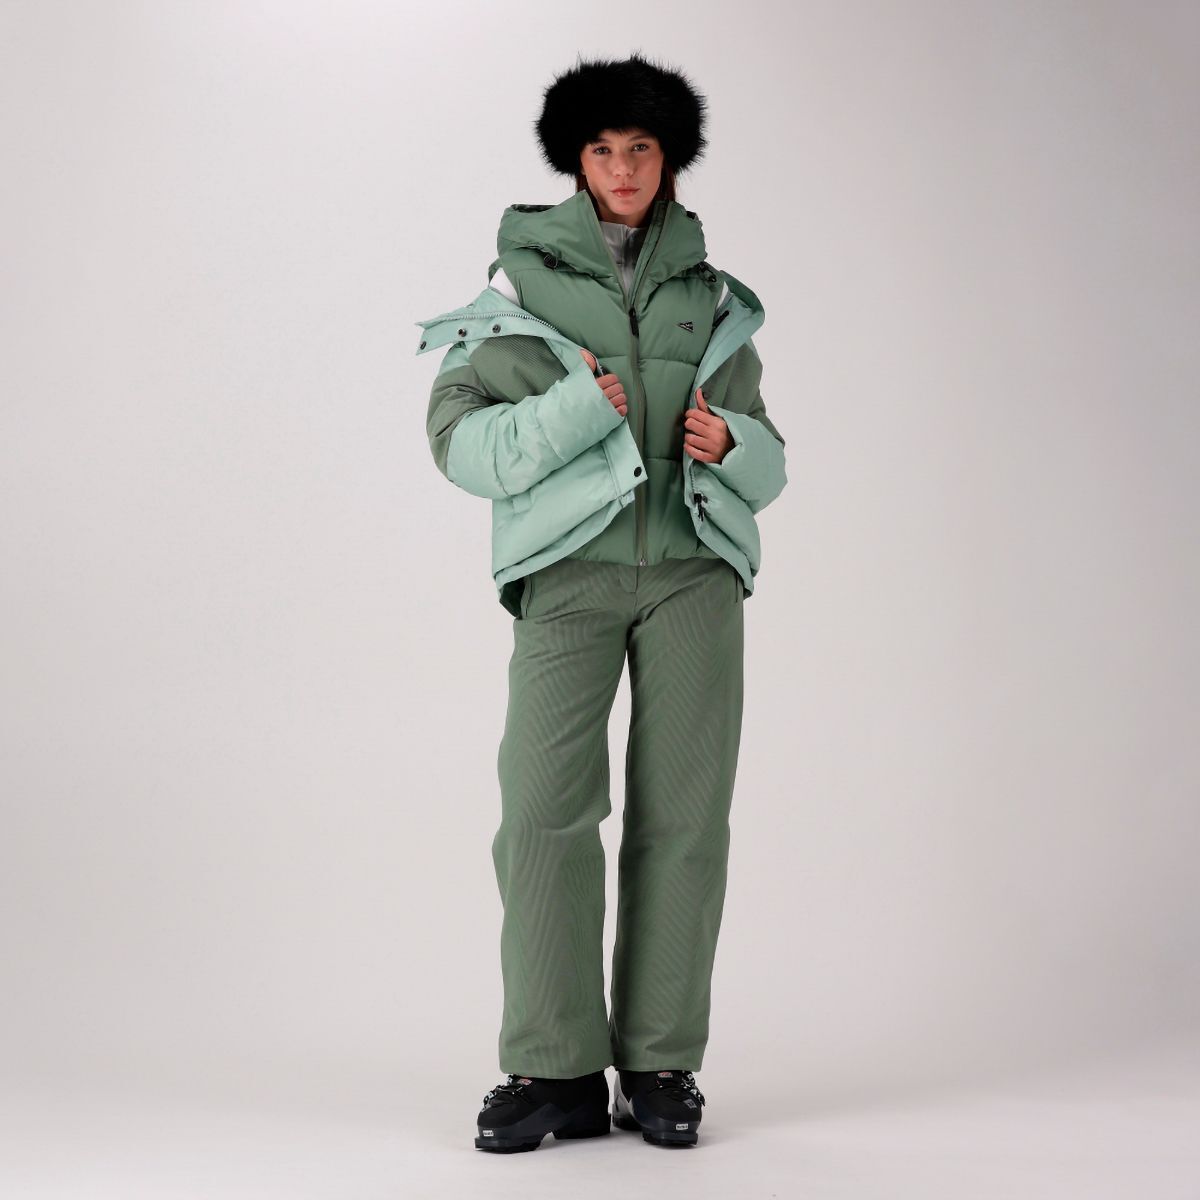
CMP Woman Ski Ski Pant aloe (E535) 36 36W0196-E535-36Die CMP Damen-Skihose aus der Premium-Kollektion wurde speziell für winterliche Aktivitäten im Schnee entwickelt. Aus funktionalem Softshell-Material gefertigt, bietet sie einen effektiven Schutz vor den Elementen. Das robuste, abriebfeste Außengewebe mit Elasthan-Anteil sorgt für maximale Langlebigkeit und optimale Bewegungsfreiheit. Auf der Innenseite garantiert eine isolierende Faser angenehme Wärme und hohe Atmungsaktivität, sodass der Körper selbst bei intensiver Aktivität trocken und komfortabel bleibt. Mit einem Warengewicht von 385 g/m² bietet die Hose eine zuverlässige Wärmeisolation bei niedrigen Temperaturen. Dank einer wasserdichten Membran mit 8.000 mm Wassersäule bleibt die Skihose auch bei Schnee und Nässe absolut trocken. Die Atmungsaktivität von 5.000 MVP unterstützt den schnellen Transport von Feuchtigkeit nach außen und verhindert so ein Auskühlen durch Schweißbildung. Der klassische Regular Cut sorgt für eine bequeme und funktionelle Passform, die sich verschiedenen Körpertypen optimal anpasst. Ein praktisches Highlight ist die integrierte Gamasche am Beinschnitt, die das Eindringen von Schnee in die Skistiefel zuverlässig verhindert und somit für maximalen Schutz und Komfort auf der Piste sorgt. Produktdetails Gemacht für: Damen Optimal für: Skifahren Wassersäule: 8000 mm Atmungsaktivität: 5000 g/m2/24h (MVTR) Passform: Regular Materialeigenschaften: Atmungsaktiv Wasserdicht Wasserabweisend 4-Wege Stretch Material Dehnbare Materialien DWR imprägniert (Durable Water Repellent) Effektives Feuchtigkeitsmanagement. Feuchtigkeit wird schnell nach aussen transportiert. Features: Schneefang Atmungsaktiv Wasserdicht Wasserabweisend WP 8.000 MVP 5.000 4-Wege Stretch Clima Protect® Water Repellent Gewicht: 800 gr Länge: 118 CM PREMIUM Materialien: Außenseite 82% Polyamid, 18% Elastan; Innenseite 100% Polyester Eigenschaften: wasserdicht, wasserabweisend, atmungsaktiv, DWR imprägniert (Durable Water Repellent)179,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CMP Woman Jacket FIX Hood aloe (E535) 36 36Z0246-E535-36Die CMP Damenjacke aus der PREMIUM-Kollektion ist speziell für winterliche Outdoor-Aktivitäten konzipiert und bietet optimalen Schutz und Komfort. Gefertigt aus strapazierfähigem Ripstop-Nylon, widersteht sie Rissen und Abnutzung und ist ideal für anspruchsvolle Bedingungen. Dank der wasserdichten Membran mit einer Wassersäule von 20.000 mm bleiben Sie bei Regen und Schnee zuverlässig trocken. Die hohe Atmungsaktivität von 10.000 g/m²/24h sorgt dafür, dass Feuchtigkeit effektiv entweichen kann, was ein angenehmes Tragegefühl gewährleistet. Die Jacke ist mit einer innovativen Thinsulate™ Featherless Wattierung ausgestattet, die hervorragende Wärmeisolierung bietet, ohne das Volumen zu erhöhen. Dies macht die Jacke leicht und komfortabel. Das Innenfutter aus Funktionsfaser trägt zu einem angenehmen Hautgefühl bei und optimiert das Feuchtigkeitsmanagement. Elastische Einsätze gewährleisten eine ausgezeichnete Bewegungsfreiheit, die für dynamische Aktivitäten im Freien unerlässlich ist. Mit einem Gewicht von 1270 Gramm und einer Länge von 61 cm bietet die Jacke eine ausgewogene Kombination aus Schutz und Flexibilität. Die feste Kapuze schützt Kopf und Nacken vor den Elementen, während das wasserabweisende Finish zusätzlichen Schutz gegen Feuchtigkeit bietet. Produktdetails Gemacht für: Damen Kapuze: ja Wassersäule: 20000 mm Materialeigenschaften: Atmungsaktiv Wasserdicht Wasserabweisend Dehnbare Materialien Features: Atmungsaktiv Wasserdicht Wasserabweisend WP 20.000 MVP 10.000 Clima Protect® Thinsulate™ Featherless Water Repellent Gewicht: 1270 gr Länge: 61 CM Materialien: MAIN FABRIC 100%NYLON,INSERT 85%POLYESTER 15%ELASTANE,LINING 100%POLYESTER,PADDING 100%POLYESTER Eigenschaften: wasserdicht, wasserabweisend, atmungsaktiv222,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das Trennmittel e535?
Was ist das Trennmittel E535? E535 ist auch bekannt als Ferrocyanid, ein Salz der Blausäure. Es wird häufig als Trennmittel in Lebensmitteln verwendet, um das Verklumpen oder Verkleben von Pulvern zu verhindern. Es ist als Lebensmittelzusatzstoff zugelassen, jedoch gibt es Bedenken hinsichtlich seiner Sicherheit, da es bei hohen Konzentrationen giftig sein kann. Es wird empfohlen, den Verzehr von Lebensmitteln mit diesem Trennmittel in Maßen zu halten und auf mögliche Nebenwirkungen zu achten. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
Ähnliche Suchbegriffe für E535
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Sabine: Die chauvinistische BedrohungDie chauvinistische Bedrohung , Russlands Kriege und Europas Antworten | Putins Autokratie, Nationalismus und Sexismus zerstören die Ukraine und bedrohen liberale Demokratie und Freiheit weltweit , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202310, Produktform: Leinen, Autoren: Fischer, Sabine, Seitenzahl/Blattzahl: 282, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Autokratie; Außenpolitik; Chauvinismus; Diplomatie; Putin; Russland; Sexismus; Sicherheitspolitik; Ukrainekonflikt; internationale Politik, Fachschema: Belarus~Weißrussland~Ukraine~Katastrophe~Demokratie~Geopolitik~International (Politik)~Konflikt (wirtschaftlich, politisch)~Militärgeschichte, Fachkategorie: Soziale Folgen von Katastrophen~Politisches System: Demokratie~Geopolitik~Internationale Institutionen~Bewaffnete Konflikte~Krieg und militärische Operationen, Region: Tschetschenien~Weißrussland~Georgien~Ukraine, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Länge: 218, Breite: 144, Höhe: 29, Gewicht: 394, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288053224,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CMP Woman Jacket FIX Hood aloe (E535) 40 36Z0246-E535-40Die CMP Damenjacke aus der PREMIUM-Kollektion ist speziell für winterliche Outdoor-Aktivitäten konzipiert und bietet optimalen Schutz und Komfort. Gefertigt aus strapazierfähigem Ripstop-Nylon, widersteht sie Rissen und Abnutzung und ist ideal für anspruchsvolle Bedingungen. Dank der wasserdichten Membran mit einer Wassersäule von 20.000 mm bleiben Sie bei Regen und Schnee zuverlässig trocken. Die hohe Atmungsaktivität von 10.000 g/m²/24h sorgt dafür, dass Feuchtigkeit effektiv entweichen kann, was ein angenehmes Tragegefühl gewährleistet. Die Jacke ist mit einer innovativen Thinsulate™ Featherless Wattierung ausgestattet, die hervorragende Wärmeisolierung bietet, ohne das Volumen zu erhöhen. Dies macht die Jacke leicht und komfortabel. Das Innenfutter aus Funktionsfaser trägt zu einem angenehmen Hautgefühl bei und optimiert das Feuchtigkeitsmanagement. Elastische Einsätze gewährleisten eine ausgezeichnete Bewegungsfreiheit, die für dynamische Aktivitäten im Freien unerlässlich ist. Mit einem Gewicht von 1270 Gramm und einer Länge von 61 cm bietet die Jacke eine ausgewogene Kombination aus Schutz und Flexibilität. Die feste Kapuze schützt Kopf und Nacken vor den Elementen, während das wasserabweisende Finish zusätzlichen Schutz gegen Feuchtigkeit bietet. Produktdetails Gemacht für: Damen Kapuze: ja Wassersäule: 20000 mm Materialeigenschaften: Atmungsaktiv Wasserdicht Wasserabweisend Dehnbare Materialien Features: Atmungsaktiv Wasserdicht Wasserabweisend WP 20.000 MVP 10.000 Clima Protect® Thinsulate™ Featherless Water Repellent Gewicht: 1270 gr Länge: 61 CM Materialien: MAIN FABRIC 100%NYLON,INSERT 85%POLYESTER 15%ELASTANE,LINING 100%POLYESTER,PADDING 100%POLYESTER Eigenschaften: wasserdicht, wasserabweisend, atmungsaktiv224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsprotokolle und Verschlüsselungstechnologien verwenden, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, insbesondere durch Phishing, Malware und Identitätsdiebstahl. Kunden können jedoch dazu beitragen, die Sicherheit ihrer Banktransaktionen zu erhöhen, indem sie starke Passwörter verwenden, ihre Konten regelmäßig überwachen und auf verdächtige Aktivitäten achten. Es ist wichtig, dass Banken und Kunden gleichermaßen wachsam bleiben und sich kontinuierlich über neue Bedrohungen und Sicherheitsmaßnahmen informieren. **
-
Habe ich Hacker in meinem Netzwerk?
Um festzustellen, ob Hacker in Ihrem Netzwerk sind, sollten Sie verschiedene Anzeichen überprüfen. Dazu gehören ungewöhnliche Aktivitäten auf Ihren Geräten oder im Netzwerkverkehr, unerklärliche Verzögerungen oder Abstürze, unautorisierte Zugriffe auf Ihre Daten oder verdächtige Dateien oder Programme. Es ist ratsam, einen IT-Sicherheitsexperten hinzuzuziehen, um eine genaue Analyse durchzuführen und mögliche Sicherheitslücken zu identifizieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.