Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Was bedeutet Forensik?
Forensik bezieht sich auf die Anwendung wissenschaftlicher Methoden und Techniken zur Untersuchung von Verbrechen. Es umfasst verschiedene Bereiche wie Kriminalistik, Forensische Psychologie, Forensische Pathologie und Forensische DNA-Analyse. Das Ziel der Forensik ist es, Beweise zu sammeln und zu analysieren, um Täter zu identifizieren und zur Aufklärung von Verbrechen beizutragen. **
Was studieren für Forensik?
Um Forensik zu studieren, gibt es verschiedene Möglichkeiten je nach Schwerpunkt. Man kann beispielsweise Kriminalistik, Forensische Psychologie, Forensische Biologie oder Forensische Chemie studieren. Es ist wichtig, sich vorab über die verschiedenen Studiengänge und deren Inhalte zu informieren, um den passenden Schwerpunkt zu wählen. Zudem sollte man sich darüber im Klaren sein, dass ein Studium in Forensik oft interdisziplinär ist und Kenntnisse aus verschiedenen Fachbereichen erfordert. Es kann auch sinnvoll sein, sich bereits während des Studiums auf bestimmte Bereiche der Forensik zu spezialisieren, um später in diesem Bereich tätig zu werden. **


Ähnliche Suchbegriffe für Forensik
Top-Angebote
Produkte zum Begriff Forensik:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
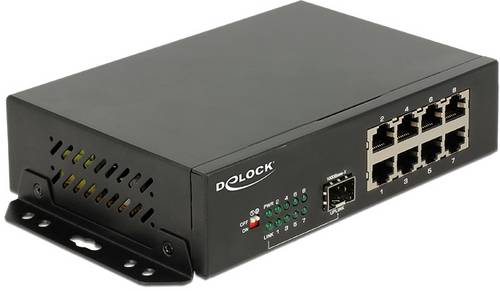
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Geschonneck, Alexander: Computer-ForensikComputer-Forensik , Computerstraftaten erkennen, ermitteln, aufklären , Sport-Gewindefahrwerk > Sportfederung , Auflage: 6., akt. und erweiterte Aufl., Erscheinungsjahr: 201403, Produktform: Kartoniert, Titel der Reihe: iX Edition##, Autoren: Geschonneck, Alexander, Auflage: 14006, Auflage/Ausgabe: 6., akt. und erweiterte Aufl, Seitenzahl/Blattzahl: 388, Keyword: Incident Response; Post mortem; Knoppix; Sleuth Kit; Intrusion Detection; Hacking; IT-Sicherheit; Netzwerkadministration, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Computerkriminalität, Hacking~Internet, allgemein~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: dpunkt, Länge: 241, Breite: 164, Höhe: 25, Gewicht: 714, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783898647748 9783898646581 9783898645348 9783898643795 9783898642538, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 36776842,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lyle, Douglas P.: CSI-Forensik für DummiesCSI-Forensik für Dummies , Verbrechen lohnt sich nicht! Wissenschaftler dem Täter auf der Spur Als wäre das Gaunerleben so schon nicht schwer genug, gehen jetzt auch noch die Herren Wissenschaftler auf Verbrecherjagd: Wer kennt sie nicht, die Serien 'CSI', 'Bones' und Co? Aber was ist erfunden und was wahr? Douglas Lyle erklärt Ihnen, welche Möglichkeiten Kriminalisten in den USA heute haben und wie die Untersuchungen funktionieren, die immer so selbstverständlich dargestellt werden: die Zuordnung von Projektilen, der Abgleich von Fingerabdrücken, die Analyse von Blut- und Speichelspuren. Dieses Buch liefert Ihnen einen faszinierenden Einblick in die Möglichkeiten der Verbrechensbekämpfung. So wissen Sie auch, wo das Fernsehen der Wahrheit ein wenig unter die Arme greift. CSI-Forensik für Dummies wurde mit dem Macavity Award als bestes Non-Fiction Buch ausgezeichnet und für den Edgar Award nominiert. Sie erfahren: Was man aus dem genetischen Fingerabdruck ablesen kann Wie Profiler bei der Verbrechensbekämpfung helfen können Wie Schriftstücke untersucht werden Wie man die Todesursache feststellt Wie man Gifte und Drogen analysiert , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20081112, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Lyle, Douglas P., Übersetzung: Krips-Schmidt, Katrin, Seitenzahl/Blattzahl: 400, Fachschema: Forensik / Medizin~Gerichtsmedizin~Rechtsmedizin~Chemie~Natur, Fachkategorie: Populärwissenschaftliche Werke~Analytische Chemie~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Rechtsmedizin, Forensik, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: 410, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH, Länge: 241, Breite: 177, Höhe: 23, Gewicht: 702, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist Forensik Patient?
Was ist Forensik Patient? Ein Forensik-Patient ist eine Person, die aufgrund von psychischen Störungen oder kriminellen Handlungen in einer forensischen Psychiatrie untergebracht ist. Diese Einrichtungen dienen der Behandlung und Rehabilitation von Personen, die aufgrund ihrer psychischen Gesundheit als gefährlich für sich selbst oder andere angesehen werden. Forensik-Patienten werden oft von einem interdisziplinären Team aus Psychologen, Psychiater, Sozialarbeitern und anderen Fachleuten betreut. Das Ziel der Behandlung ist es, die Patienten zu stabilisieren, ihr Verhalten zu kontrollieren und sie auf eine mögliche Wiedereingliederung in die Gesellschaft vorzubereiten. **
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die zur Aufklärung von Verbrechen beitragen. Durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren können Detektive wichtige Informationen gewinnen, um Täter zu identifizieren und zu überführen. Zudem können Sicherheitslücken in Systemen und Netzwerken durch Detektivarbeit aufgedeckt werden, um diese zu schließen und die Cyber-Sicherheit zu verbessern. Die Zusammenarbeit von Detektiven, Forensikern und Cyber-Sicherheitsexperten ist entscheidend, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren, um die Gesellschaft zu schützen. **
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die zur Aufklärung von Verbrechen beitragen. Dies kann durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren erfolgen. Darüber hinaus können Detektive Sicherheitslücken in Systemen identifizieren, um potenzielle Schwachstellen zu beheben und Cyber-Angriffe zu verhindern. Durch die Anwendung von forensischen Techniken und modernen Ermittlungsmethoden können Detektive dazu beitragen, die Sicherheit zu verbessern und Verbrechen aufzuklären. **
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die bei der Aufklärung von Verbrechen helfen. Dies kann durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren erfolgen. Darüber hinaus können Detektive Sicherheitslücken in Systemen identifizieren, um potenzielle Schwachstellen zu beheben und Cyber-Angriffe zu verhindern. Durch die Anwendung von forensischen Techniken und digitalen Ermittlungsmethoden können Detektive auch dabei helfen, Täter zu identifizieren und Verbrechen aufzuklären, um die Sicherheit der Gesellschaft zu gewährleisten. **


Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik, Forensik und digitalen Forensik?
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie dazu beiträgt, Beweise zu sammeln, die bei der Aufklärung von Verbrechen helfen. In der Kriminalistik ermöglicht die Spurensicherung die Identifizierung von Tätern und die Rekonstruktion von Tathergängen. In der Forensik werden durch die Spurensicherung wichtige Informationen über Tatort, Opfer und Täter gewonnen, die zur Klärung von Verbrechen beitragen. In der digitalen Forensik spielt die Spurensicherung eine wichtige Rolle bei der Sicherung und Analyse von digitalen Beweismitteln, um Cyberkriminalität aufzuklären. **
Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik, Forensik und digitalen Forensik?
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie potenzielle Beweismittel sichert, die bei der Aufklärung von Verbrechen helfen können. In der Kriminalistik ermöglicht die Spurensicherung die Identifizierung von Tätern und die Rekonstruktion von Tathergängen. In der Forensik ermöglicht sie die Analyse von Spuren wie Fingerabdrücken, DNA und Ballistik, um Beweise zu sammeln und Täter zu überführen. In der digitalen Forensik werden digitale Spuren wie Daten auf Computern und Mobilgeräten gesichert, um bei der Aufklärung von Cyberkriminalität und anderen digitalen Verbrechen zu helfen. **
Top-Angebote
Produkte zum Begriff Forensik:
-
Eurofins Medigenomix Forensik GmbH Vaterschaftstest Duo für Vater & Kind 11543005Anwendungsgebiet von Vaterschaftstest Duo für Vater & KindDas Set enthält:Vaterschaftstest für Vater und KindInkl. LaboranalyseTestunterlagen komplett mit Entnahmematerial und einen für Deutschland frankierten RückumschlagVaterschaftstest – diskret, rechtssicher und präziseEine DNA-Analyse zur Klärung der Vaterschaft kann jederzeit privat beauftragt werden. Dabei ist es wichtig zu wissen, dass laut Gendiagnostikgesetz (GenDG) eine solche Untersuchung nur mit dem schriftlichen Einverständnis aller beteiligten Personen durchgeführt werden darf.Handelt es sich um ein minderjähriges Kind, müssen alle Sorgeberechtigten ihre Zustimmung auf den entsprechenden Formularen erteilen.Das Gesetz untersagt ausdrücklich, einen DNA-Test heimlich durchzuführen. Auch wenn nur Proben des möglichen Vaters und des Kindes eingesendet werden, ist die Unterschrift der Mutter als Sorgeberechtigte daher zwingend erforderlich.Zudem schreibt das GenDG eine dokumentierte Probenentnahme vor. Diese erfolgt in Anwesenheit eines Arztes Ihrer Wahl, der die Identität der Teilnehmer bestätigt, die Formulare ausfüllt und die Unterlagen anschließend direkt an das Labor weiterleitet.Der Vaterschaftstest Duo für Vater & Kind bietet Ihnen eine schnelle, kostengünstige und rechtssichere Möglichkeit, im privaten Bereich Gewissheit über die Abstammung zu erhalten – für ein Kind und den möglichen Vater.Die Ergebnisse sind höchst zuverlässig:Eine Vaterschaftsbestätigung erfolgt mit einer Wahrscheinlichkeit von mindestens 99,9 %, meist sogar 99,99 %.Ein Vaterschaftsausschluss ist stets zu 100 % sicher. Vaterschaftstest Duo für Vater & Kind können in Ihrer Versandapotheke apodiscounter erworben werden.153,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 08.11.2026 04:07:54 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german4,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Forensik?
Forensik bezieht sich auf die Anwendung wissenschaftlicher Methoden und Techniken zur Untersuchung von Verbrechen. Es umfasst verschiedene Bereiche wie Kriminalistik, Forensische Psychologie, Forensische Pathologie und Forensische DNA-Analyse. Das Ziel der Forensik ist es, Beweise zu sammeln und zu analysieren, um Täter zu identifizieren und zur Aufklärung von Verbrechen beizutragen. **
-
Was studieren für Forensik?
Um Forensik zu studieren, gibt es verschiedene Möglichkeiten je nach Schwerpunkt. Man kann beispielsweise Kriminalistik, Forensische Psychologie, Forensische Biologie oder Forensische Chemie studieren. Es ist wichtig, sich vorab über die verschiedenen Studiengänge und deren Inhalte zu informieren, um den passenden Schwerpunkt zu wählen. Zudem sollte man sich darüber im Klaren sein, dass ein Studium in Forensik oft interdisziplinär ist und Kenntnisse aus verschiedenen Fachbereichen erfordert. Es kann auch sinnvoll sein, sich bereits während des Studiums auf bestimmte Bereiche der Forensik zu spezialisieren, um später in diesem Bereich tätig zu werden. **
-
Was ist Forensik Patient?
Was ist Forensik Patient? Ein Forensik-Patient ist eine Person, die aufgrund von psychischen Störungen oder kriminellen Handlungen in einer forensischen Psychiatrie untergebracht ist. Diese Einrichtungen dienen der Behandlung und Rehabilitation von Personen, die aufgrund ihrer psychischen Gesundheit als gefährlich für sich selbst oder andere angesehen werden. Forensik-Patienten werden oft von einem interdisziplinären Team aus Psychologen, Psychiater, Sozialarbeitern und anderen Fachleuten betreut. Das Ziel der Behandlung ist es, die Patienten zu stabilisieren, ihr Verhalten zu kontrollieren und sie auf eine mögliche Wiedereingliederung in die Gesellschaft vorzubereiten. **
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die zur Aufklärung von Verbrechen beitragen. Durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren können Detektive wichtige Informationen gewinnen, um Täter zu identifizieren und zu überführen. Zudem können Sicherheitslücken in Systemen und Netzwerken durch Detektivarbeit aufgedeckt werden, um diese zu schließen und die Cyber-Sicherheit zu verbessern. Die Zusammenarbeit von Detektiven, Forensikern und Cyber-Sicherheitsexperten ist entscheidend, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren, um die Gesellschaft zu schützen. **
Ähnliche Suchbegriffe für Forensik
-
Geschonneck, Alexander: Computer-ForensikComputer-Forensik , Computerstraftaten erkennen, ermitteln, aufklären , Sport-Gewindefahrwerk > Sportfederung , Auflage: 6., akt. und erweiterte Aufl., Erscheinungsjahr: 201403, Produktform: Kartoniert, Titel der Reihe: iX Edition##, Autoren: Geschonneck, Alexander, Auflage: 14006, Auflage/Ausgabe: 6., akt. und erweiterte Aufl, Seitenzahl/Blattzahl: 388, Keyword: Incident Response; Post mortem; Knoppix; Sleuth Kit; Intrusion Detection; Hacking; IT-Sicherheit; Netzwerkadministration, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Computernetzwerke und maschinelle Kommunikation~Computerkriminalität, Hacking~Internet, allgemein~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: dpunkt, Länge: 241, Breite: 164, Höhe: 25, Gewicht: 714, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783898647748 9783898646581 9783898645348 9783898643795 9783898642538, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 36776842,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lyle, Douglas P.: CSI-Forensik für DummiesCSI-Forensik für Dummies , Verbrechen lohnt sich nicht! Wissenschaftler dem Täter auf der Spur Als wäre das Gaunerleben so schon nicht schwer genug, gehen jetzt auch noch die Herren Wissenschaftler auf Verbrecherjagd: Wer kennt sie nicht, die Serien 'CSI', 'Bones' und Co? Aber was ist erfunden und was wahr? Douglas Lyle erklärt Ihnen, welche Möglichkeiten Kriminalisten in den USA heute haben und wie die Untersuchungen funktionieren, die immer so selbstverständlich dargestellt werden: die Zuordnung von Projektilen, der Abgleich von Fingerabdrücken, die Analyse von Blut- und Speichelspuren. Dieses Buch liefert Ihnen einen faszinierenden Einblick in die Möglichkeiten der Verbrechensbekämpfung. So wissen Sie auch, wo das Fernsehen der Wahrheit ein wenig unter die Arme greift. CSI-Forensik für Dummies wurde mit dem Macavity Award als bestes Non-Fiction Buch ausgezeichnet und für den Edgar Award nominiert. Sie erfahren: Was man aus dem genetischen Fingerabdruck ablesen kann Wie Profiler bei der Verbrechensbekämpfung helfen können Wie Schriftstücke untersucht werden Wie man die Todesursache feststellt Wie man Gifte und Drogen analysiert , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20081112, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Lyle, Douglas P., Übersetzung: Krips-Schmidt, Katrin, Seitenzahl/Blattzahl: 400, Fachschema: Forensik / Medizin~Gerichtsmedizin~Rechtsmedizin~Chemie~Natur, Fachkategorie: Populärwissenschaftliche Werke~Analytische Chemie~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Rechtsmedizin, Forensik, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: 410, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH, Länge: 241, Breite: 177, Höhe: 23, Gewicht: 702, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die zur Aufklärung von Verbrechen beitragen. Dies kann durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren erfolgen. Darüber hinaus können Detektive Sicherheitslücken in Systemen identifizieren, um potenzielle Schwachstellen zu beheben und Cyber-Angriffe zu verhindern. Durch die Anwendung von forensischen Techniken und modernen Ermittlungsmethoden können Detektive dazu beitragen, die Sicherheit zu verbessern und Verbrechen aufzuklären. **
-
Wie kann Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit eingesetzt werden, um Verbrechen aufzuklären und Sicherheitslücken zu identifizieren?
Detektivarbeit in den Bereichen Kriminalistik, Forensik und Cyber-Sicherheit kann eingesetzt werden, um Beweise zu sammeln, die bei der Aufklärung von Verbrechen helfen. Dies kann durch die Analyse von Tatorten, forensischen Beweisen und digitalen Spuren erfolgen. Darüber hinaus können Detektive Sicherheitslücken in Systemen identifizieren, um potenzielle Schwachstellen zu beheben und Cyber-Angriffe zu verhindern. Durch die Anwendung von forensischen Techniken und digitalen Ermittlungsmethoden können Detektive auch dabei helfen, Täter zu identifizieren und Verbrechen aufzuklären, um die Sicherheit der Gesellschaft zu gewährleisten. **
-
Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik, Forensik und digitalen Forensik?
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie dazu beiträgt, Beweise zu sammeln, die bei der Aufklärung von Verbrechen helfen. In der Kriminalistik ermöglicht die Spurensicherung die Identifizierung von Tätern und die Rekonstruktion von Tathergängen. In der Forensik werden durch die Spurensicherung wichtige Informationen über Tatort, Opfer und Täter gewonnen, die zur Klärung von Verbrechen beitragen. In der digitalen Forensik spielt die Spurensicherung eine wichtige Rolle bei der Sicherung und Analyse von digitalen Beweismitteln, um Cyberkriminalität aufzuklären. **
-
Wie beeinflusst die Spurensicherung die Ermittlungsarbeit in der Kriminalistik, Forensik und digitalen Forensik?
Die Spurensicherung ist ein entscheidender Schritt in der Ermittlungsarbeit, da sie potenzielle Beweismittel sichert, die bei der Aufklärung von Verbrechen helfen können. In der Kriminalistik ermöglicht die Spurensicherung die Identifizierung von Tätern und die Rekonstruktion von Tathergängen. In der Forensik ermöglicht sie die Analyse von Spuren wie Fingerabdrücken, DNA und Ballistik, um Beweise zu sammeln und Täter zu überführen. In der digitalen Forensik werden digitale Spuren wie Daten auf Computern und Mobilgeräten gesichert, um bei der Aufklärung von Cyberkriminalität und anderen digitalen Verbrechen zu helfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.