Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Wie werden Satellitenmessungen in der Geowissenschaft eingesetzt?
Satellitenmessungen werden in der Geowissenschaft eingesetzt, um Daten über die Erde aus dem Weltraum zu sammeln. Diese Daten helfen Wissenschaftlern, Veränderungen in der Umwelt, wie z.B. Klimaveränderungen, zu überwachen und zu analysieren. Satellitenmessungen ermöglichen es auch, Naturkatastrophen wie Erdbeben oder Überschwemmungen frühzeitig zu erkennen und entsprechende Maßnahmen zu ergreifen. **
Wie wird die Fernerkundung in der Geowissenschaft eingesetzt?
Die Fernerkundung wird in der Geowissenschaft verwendet, um Informationen über die Erdoberfläche aus der Ferne zu sammeln, z.B. durch Satelliten oder Drohnen. Sie ermöglicht die Erfassung von Daten über Landnutzung, Bodenbeschaffenheit, Vegetation, Wasserressourcen und vieles mehr. Diese Daten werden analysiert, um Umweltveränderungen zu überwachen, Naturkatastrophen zu prognostizieren und geowissenschaftliche Forschung zu unterstützen. **
Ähnliche Suchbegriffe für Geowissenschaft
Top-Angebote
Produkte zum Begriff Geowissenschaft:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
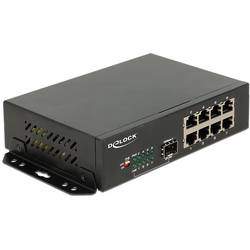
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roossinck, Marilyn J.: VirenViren , Die faszinierende Welt unserer heimlichen Mitbewohner , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250414, Autoren: Roossinck, Marilyn J., Übersetzung: Niehaus, Monika~Wink, Coralie, Seitenzahl/Blattzahl: 288, Abbildungen: durchgehend farbig bebildert, Keyword: Infektion; Mikroben; Mikrobiologie; Pandemie; Tiere; Virologie; Virus, Fachschema: Biologie / Mikrobiologie~Mikrobiologie - Mikroorganismus~Virologie~Virus - Virologie, Fachkategorie: Populärwissenschaftliche Werke~Mikrobiologie (nicht-medizinisch)~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 190, Höhe: 26, Gewicht: 1145, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Was sind die Anwendungen und Vorteile der Geoelektrik in der Geowissenschaft?
Die Geoelektrik wird in der Geowissenschaft verwendet, um die elektrischen Eigenschaften des Untergrunds zu untersuchen und somit Informationen über die geologische Struktur zu erhalten. Zu den Anwendungen gehören die Erkundung von Grundwasserressourcen, die Lokalisierung von Hohlräumen und die Untersuchung von geothermischen Systemen. Die Vorteile der Geoelektrik liegen in ihrer hohen Auflösung, ihrer nicht-invasiven Natur und ihrer Fähigkeit, große Gebiete effizient zu kartieren. **
-
Was sind die Anwendungen von Geoelektrik in der Geowissenschaft und Exploration?
Geoelektrik wird verwendet, um die Struktur und Eigenschaften des Untergrunds zu untersuchen, wie z.B. die Lage von Grundwasserleitern oder geologische Formationen. Es wird auch eingesetzt, um Boden- und Grundwasseruntersuchungen durchzuführen sowie bei der Erkundung von Rohstoffen wie Erzvorkommen oder Erdöl. Geoelektrik ist ein wichtiges Werkzeug für die geowissenschaftliche Forschung und die Exploration von natürlichen Ressourcen. **


Was sind die wichtigsten Anwendungen von Remote Sensing in der modernen Geowissenschaft?
Die wichtigsten Anwendungen von Remote Sensing in der modernen Geowissenschaft sind die Erfassung und Überwachung von Umweltveränderungen wie Entwaldung, Bodendegradation und Klimawandel. Es wird auch zur Kartierung von Landnutzung, zur Erkundung von Rohstoffvorkommen und zur Überwachung von Naturkatastrophen wie Überschwemmungen und Erdbeben eingesetzt. Remote Sensing ermöglicht es, große Gebiete effizient zu erfassen und detaillierte Informationen über die Erdoberfläche zu gewinnen. **
Was sind die Hauptanwendungen der Seismik in der Geowissenschaft und der Industrie?
Die Hauptanwendungen der Seismik in der Geowissenschaft sind die Erforschung der Erdkruste, die Untersuchung von Erdbeben und die Erkundung von unterirdischen Strukturen wie Öl- und Gasvorkommen. In der Industrie wird Seismik hauptsächlich zur Erkundung von potenziellen Rohstoffvorkommen wie Öl, Gas und Mineralien sowie zur Planung von Bauvorhaben wie Tunneln und Brücken eingesetzt. Zudem wird Seismik auch zur Überwachung von geologischen Prozessen wie Vulkanausbrüchen und Erdbebengefahr genutzt. **
Top-Angebote
Produkte zum Begriff Geowissenschaft:
-
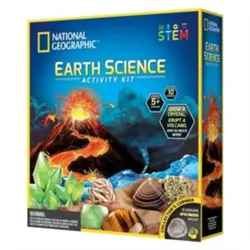
Boti NATIONAL GEOGRAPHIC Mega Geowissenschaft KitDiese National Geographic Set bietet eine tolle Auswahl an geowissenschaftlichen Experimenten und Aktivitäten, die Kindern Einblicke in Vulkane, Kristalle, Tornados und mehr geben! Das Set enthält alles, was man für mehr als fünf aufregende geowissenschaftliche Experimente und Aktivitäten benötigen. Der farbige Lernleitfaden bietet faszinierende Einblicke in die Wissenschaft, die in jedem Experiment am Werk ist. Leicht verständliche Anweisungen machen dieses Kit unterhaltsam und spannend und helfen Kindern, Vertrauen in MINT aufzubauen.39,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werden Satellitenmessungen in der Geowissenschaft eingesetzt?
Satellitenmessungen werden in der Geowissenschaft eingesetzt, um Daten über die Erde aus dem Weltraum zu sammeln. Diese Daten helfen Wissenschaftlern, Veränderungen in der Umwelt, wie z.B. Klimaveränderungen, zu überwachen und zu analysieren. Satellitenmessungen ermöglichen es auch, Naturkatastrophen wie Erdbeben oder Überschwemmungen frühzeitig zu erkennen und entsprechende Maßnahmen zu ergreifen. **
-
Wie wird die Fernerkundung in der Geowissenschaft eingesetzt?
Die Fernerkundung wird in der Geowissenschaft verwendet, um Informationen über die Erdoberfläche aus der Ferne zu sammeln, z.B. durch Satelliten oder Drohnen. Sie ermöglicht die Erfassung von Daten über Landnutzung, Bodenbeschaffenheit, Vegetation, Wasserressourcen und vieles mehr. Diese Daten werden analysiert, um Umweltveränderungen zu überwachen, Naturkatastrophen zu prognostizieren und geowissenschaftliche Forschung zu unterstützen. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Geowissenschaft
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roossinck, Marilyn J.: VirenViren , Die faszinierende Welt unserer heimlichen Mitbewohner , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250414, Autoren: Roossinck, Marilyn J., Übersetzung: Niehaus, Monika~Wink, Coralie, Seitenzahl/Blattzahl: 288, Abbildungen: durchgehend farbig bebildert, Keyword: Infektion; Mikroben; Mikrobiologie; Pandemie; Tiere; Virologie; Virus, Fachschema: Biologie / Mikrobiologie~Mikrobiologie - Mikroorganismus~Virologie~Virus - Virologie, Fachkategorie: Populärwissenschaftliche Werke~Mikrobiologie (nicht-medizinisch)~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 190, Höhe: 26, Gewicht: 1145, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boti NATIONAL GEOGRAPHIC Mega Geowissenschaft KitDiese National Geographic Set bietet eine tolle Auswahl an geowissenschaftlichen Experimenten und Aktivitäten, die Kindern Einblicke in Vulkane, Kristalle, Tornados und mehr geben! Das Set enthält alles, was man für mehr als fünf aufregende geowissenschaftliche Experimente und Aktivitäten benötigen. Der farbige Lernleitfaden bietet faszinierende Einblicke in die Wissenschaft, die in jedem Experiment am Werk ist. Leicht verständliche Anweisungen machen dieses Kit unterhaltsam und spannend und helfen Kindern, Vertrauen in MINT aufzubauen.39,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Anwendungen und Vorteile der Geoelektrik in der Geowissenschaft?
Die Geoelektrik wird in der Geowissenschaft verwendet, um die elektrischen Eigenschaften des Untergrunds zu untersuchen und somit Informationen über die geologische Struktur zu erhalten. Zu den Anwendungen gehören die Erkundung von Grundwasserressourcen, die Lokalisierung von Hohlräumen und die Untersuchung von geothermischen Systemen. Die Vorteile der Geoelektrik liegen in ihrer hohen Auflösung, ihrer nicht-invasiven Natur und ihrer Fähigkeit, große Gebiete effizient zu kartieren. **
-
Was sind die Anwendungen von Geoelektrik in der Geowissenschaft und Exploration?
Geoelektrik wird verwendet, um die Struktur und Eigenschaften des Untergrunds zu untersuchen, wie z.B. die Lage von Grundwasserleitern oder geologische Formationen. Es wird auch eingesetzt, um Boden- und Grundwasseruntersuchungen durchzuführen sowie bei der Erkundung von Rohstoffen wie Erzvorkommen oder Erdöl. Geoelektrik ist ein wichtiges Werkzeug für die geowissenschaftliche Forschung und die Exploration von natürlichen Ressourcen. **
-
Was sind die wichtigsten Anwendungen von Remote Sensing in der modernen Geowissenschaft?
Die wichtigsten Anwendungen von Remote Sensing in der modernen Geowissenschaft sind die Erfassung und Überwachung von Umweltveränderungen wie Entwaldung, Bodendegradation und Klimawandel. Es wird auch zur Kartierung von Landnutzung, zur Erkundung von Rohstoffvorkommen und zur Überwachung von Naturkatastrophen wie Überschwemmungen und Erdbeben eingesetzt. Remote Sensing ermöglicht es, große Gebiete effizient zu erfassen und detaillierte Informationen über die Erdoberfläche zu gewinnen. **
-
Was sind die Hauptanwendungen der Seismik in der Geowissenschaft und der Industrie?
Die Hauptanwendungen der Seismik in der Geowissenschaft sind die Erforschung der Erdkruste, die Untersuchung von Erdbeben und die Erkundung von unterirdischen Strukturen wie Öl- und Gasvorkommen. In der Industrie wird Seismik hauptsächlich zur Erkundung von potenziellen Rohstoffvorkommen wie Öl, Gas und Mineralien sowie zur Planung von Bauvorhaben wie Tunneln und Brücken eingesetzt. Zudem wird Seismik auch zur Überwachung von geologischen Prozessen wie Vulkanausbrüchen und Erdbebengefahr genutzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.