Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Grüßen Sie sich oder grüßen Sie sich?
Ja, ich grüße Sie. **
Warum wird das "Grüßen" in "Mit freundlichen Grüßen" groß geschrieben?
Das "Grüßen" wird in "Mit freundlichen Grüßen" groß geschrieben, weil es sich um einen Substantivierung handelt. In diesem Fall wird das Verb "grüßen" als Nomen verwendet und daher großgeschrieben. **


Ähnliche Suchbegriffe für Grüßen
Top-Angebote
Produkte zum Begriff Grüßen:
-
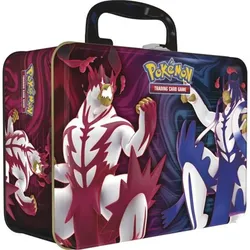
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
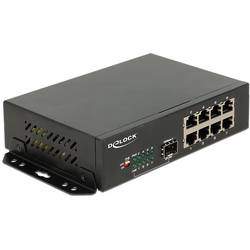
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneberger, Margarete: "Mutti lässt grüßen...""Mutti lässt grüßen..." , kurz und knapp: Der bewährte Ratgeber für Pflegekräfte und Angehörige jetzt in 3. Auflage. Leicht verständlich und einfach umzusetzen. Für einen besseren Alltag mit demenzkranken Menschen. "Mutti lässt grüßen..." - dieser Satz sorgt dafür, dass eine alte, schwer demenzerkrankte Frau abends ruhig einschlafen kann. Der Titel dieses Buches ist ungewöhnlich. So ungewöhnlich und neu wie die Arbeit mit "Schlüsselwörtern" in der Pflege, die so viel Zustimmung erfährt, dass dieses Buch bereits in der 3. Auflage erscheint. Ist die Biografie eines Menschen ein Haus mit vielen Zimmern, so sind Schlüsselwörter wie Türöffner für die unterschiedlichsten Räume. Sie erschließen alte Erinnerungen, beruhigen, erheitern, aktivieren und verbessern so die Pflege und Betreuung von Menschen mit Demenz. Das macht die Betreuung nicht nur für die Demenzerkrankten, sondern auch für die Pflegekräfte entspannter! Die Arbeit mit Schlüsselwörtern gewinnt bei Experten und Laien immer mehr an Bedeutung. Dieses Buch bietet - neben einer kurzen Einführung - praktische Hilfen, Ideen und Konzepte, die Angehörige und Experten sofort anwenden können. , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 3., aktualisierte Auflage, Erscheinungsjahr: 20131031, Produktform: Leinen, Autoren: Schneberger, Margarete~Jahn, Sonja~Marino, Elfriede, Auflage: 14003, Auflage/Ausgabe: 3., aktualisierte Auflage, Seitenzahl/Blattzahl: 176, Abbildungen: 18 Abbildungen, Keyword: Altenpflege; Pflegebedürftige; Qualitätsmanagement, Fachschema: Altenpflege / Alzheimer, Demenz~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege, Fachkategorie: Krankenpflege und Krankenpflegehilfe~Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Altenpflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schlütersche Verlag, Verlag: Schlütersche Verlag, Verlag: Schlütersche, Länge: 243, Breite: 177, Höhe: 20, Gewicht: 638, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783899932447 9783899932119, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie grüßen Vermieter?
Vermieter können auf verschiedene Arten grüßen, je nachdem wie formell oder informell die Beziehung zum Mieter ist. Eine formelle Art zu grüßen könnte sein "Sehr geehrter Herr/Frau [Nachname des Mieters]". Eine informellere Art könnte einfach "Hallo [Vorname des Mieters]" sein. Es ist wichtig, die Beziehung zum Mieter zu berücksichtigen und angemessen zu grüßen. **
-
Wie grüßen Mädchen?
Mädchen können auf verschiedene Weisen grüßen, je nach Kultur und persönlichen Vorlieben. Ein üblicher Gruß ist zum Beispiel das Händeschütteln oder Umarmen. Manche Mädchen bevorzugen auch einen einfachen verbalen Gruß wie "Hallo" oder "Guten Tag". **
-
Wie grüßen 125er?
125er grüßen sich in der Regel genauso wie andere Motorradfahrer, indem sie sich mit einem Handzeichen oder einem kurzen Nicken grüßen. Es gibt keine spezielle Grußgeste, die nur von 125er Fahrern verwendet wird. Es ist eine allgemeine Geste der Anerkennung und des Respekts unter Motorradfahrern. **
-
Was ist der Unterschied zwischen "Mit freundlichen Grüßen" und "Mit freundlichen Grüßen"?
Der Unterschied zwischen "Mit freundlichen Grüßen" und "Mit freundlichen Grüßen" liegt in der Höflichkeit und Formalität. "Mit freundlichen Grüßen" ist eine allgemein übliche Grußformel am Ende eines Briefes oder einer E-Mail und wird oft in geschäftlichen Kontexten verwendet. "Mit freundlichem Gruß" hingegen ist eine etwas förmlichere Variante und wird eher in offiziellen Schreiben oder in formellen Situationen benutzt. Beide Formulierungen drücken jedoch eine höfliche Verabschiedung aus. **


Wie lautet die korrekte Formulierung: "Mit herzlichsten Grüßen" oder "Mit herzlichen Grüßen"?
Die korrekte Formulierung lautet "Mit herzlichen Grüßen". Die Adjektivendung "en" wird verwendet, da "Grüßen" im Dativ Plural steht. "Herzlichsten" wäre die Superlativform und wird in diesem Fall nicht verwendet. **
Wie grüßen sich Reiter?
Reiter grüßen sich oft mit einem freundlichen "Hallo" oder "Guten Tag", wenn sie sich begegnen. Manchmal verwenden sie auch spezielle Reitergrüße wie "Huf hoch" oder "Hals- und Beinbruch". Es ist auch üblich, sich mit einem Nicken oder einem Lächeln zu grüßen, um Respekt und Verbundenheit zu zeigen. In manchen Reitsportdisziplinen wie der Dressur oder dem Springreiten ist es wichtig, sich vor und nach dem Training oder Wettkampf höflich zu grüßen, um eine positive Atmosphäre zu schaffen. Letztendlich ist es wichtig, dass Reiter sich respektvoll und freundlich begegnen, um eine harmonische und sichere Umgebung für Mensch und Pferd zu schaffen. **
Top-Angebote
Produkte zum Begriff Grüßen:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 05.11.2026 16:33:58 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grüßen Sie sich oder grüßen Sie sich?
Ja, ich grüße Sie. **
-
Warum wird das "Grüßen" in "Mit freundlichen Grüßen" groß geschrieben?
Das "Grüßen" wird in "Mit freundlichen Grüßen" groß geschrieben, weil es sich um einen Substantivierung handelt. In diesem Fall wird das Verb "grüßen" als Nomen verwendet und daher großgeschrieben. **
-
Wie grüßen Vermieter?
Vermieter können auf verschiedene Arten grüßen, je nachdem wie formell oder informell die Beziehung zum Mieter ist. Eine formelle Art zu grüßen könnte sein "Sehr geehrter Herr/Frau [Nachname des Mieters]". Eine informellere Art könnte einfach "Hallo [Vorname des Mieters]" sein. Es ist wichtig, die Beziehung zum Mieter zu berücksichtigen und angemessen zu grüßen. **
-
Wie grüßen Mädchen?
Mädchen können auf verschiedene Weisen grüßen, je nach Kultur und persönlichen Vorlieben. Ein üblicher Gruß ist zum Beispiel das Händeschütteln oder Umarmen. Manche Mädchen bevorzugen auch einen einfachen verbalen Gruß wie "Hallo" oder "Guten Tag". **
Ähnliche Suchbegriffe für Grüßen
-
Schneberger, Margarete: "Mutti lässt grüßen...""Mutti lässt grüßen..." , kurz und knapp: Der bewährte Ratgeber für Pflegekräfte und Angehörige jetzt in 3. Auflage. Leicht verständlich und einfach umzusetzen. Für einen besseren Alltag mit demenzkranken Menschen. "Mutti lässt grüßen..." - dieser Satz sorgt dafür, dass eine alte, schwer demenzerkrankte Frau abends ruhig einschlafen kann. Der Titel dieses Buches ist ungewöhnlich. So ungewöhnlich und neu wie die Arbeit mit "Schlüsselwörtern" in der Pflege, die so viel Zustimmung erfährt, dass dieses Buch bereits in der 3. Auflage erscheint. Ist die Biografie eines Menschen ein Haus mit vielen Zimmern, so sind Schlüsselwörter wie Türöffner für die unterschiedlichsten Räume. Sie erschließen alte Erinnerungen, beruhigen, erheitern, aktivieren und verbessern so die Pflege und Betreuung von Menschen mit Demenz. Das macht die Betreuung nicht nur für die Demenzerkrankten, sondern auch für die Pflegekräfte entspannter! Die Arbeit mit Schlüsselwörtern gewinnt bei Experten und Laien immer mehr an Bedeutung. Dieses Buch bietet - neben einer kurzen Einführung - praktische Hilfen, Ideen und Konzepte, die Angehörige und Experten sofort anwenden können. , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 3., aktualisierte Auflage, Erscheinungsjahr: 20131031, Produktform: Leinen, Autoren: Schneberger, Margarete~Jahn, Sonja~Marino, Elfriede, Auflage: 14003, Auflage/Ausgabe: 3., aktualisierte Auflage, Seitenzahl/Blattzahl: 176, Abbildungen: 18 Abbildungen, Keyword: Altenpflege; Pflegebedürftige; Qualitätsmanagement, Fachschema: Altenpflege / Alzheimer, Demenz~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege, Fachkategorie: Krankenpflege und Krankenpflegehilfe~Medizin, allgemein, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Altenpflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schlütersche Verlag, Verlag: Schlütersche Verlag, Verlag: Schlütersche, Länge: 243, Breite: 177, Höhe: 20, Gewicht: 638, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783899932447 9783899932119, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie grüßen 125er?
125er grüßen sich in der Regel genauso wie andere Motorradfahrer, indem sie sich mit einem Handzeichen oder einem kurzen Nicken grüßen. Es gibt keine spezielle Grußgeste, die nur von 125er Fahrern verwendet wird. Es ist eine allgemeine Geste der Anerkennung und des Respekts unter Motorradfahrern. **
-
Was ist der Unterschied zwischen "Mit freundlichen Grüßen" und "Mit freundlichen Grüßen"?
Der Unterschied zwischen "Mit freundlichen Grüßen" und "Mit freundlichen Grüßen" liegt in der Höflichkeit und Formalität. "Mit freundlichen Grüßen" ist eine allgemein übliche Grußformel am Ende eines Briefes oder einer E-Mail und wird oft in geschäftlichen Kontexten verwendet. "Mit freundlichem Gruß" hingegen ist eine etwas förmlichere Variante und wird eher in offiziellen Schreiben oder in formellen Situationen benutzt. Beide Formulierungen drücken jedoch eine höfliche Verabschiedung aus. **
-
Wie lautet die korrekte Formulierung: "Mit herzlichsten Grüßen" oder "Mit herzlichen Grüßen"?
Die korrekte Formulierung lautet "Mit herzlichen Grüßen". Die Adjektivendung "en" wird verwendet, da "Grüßen" im Dativ Plural steht. "Herzlichsten" wäre die Superlativform und wird in diesem Fall nicht verwendet. **
-
Wie grüßen sich Reiter?
Reiter grüßen sich oft mit einem freundlichen "Hallo" oder "Guten Tag", wenn sie sich begegnen. Manchmal verwenden sie auch spezielle Reitergrüße wie "Huf hoch" oder "Hals- und Beinbruch". Es ist auch üblich, sich mit einem Nicken oder einem Lächeln zu grüßen, um Respekt und Verbundenheit zu zeigen. In manchen Reitsportdisziplinen wie der Dressur oder dem Springreiten ist es wichtig, sich vor und nach dem Training oder Wettkampf höflich zu grüßen, um eine positive Atmosphäre zu schaffen. Letztendlich ist es wichtig, dass Reiter sich respektvoll und freundlich begegnen, um eine harmonische und sichere Umgebung für Mensch und Pferd zu schaffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.