Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Warum sagt man "von Pontius nach Pilatus"?
Die Redewendung "von Pontius nach Pilatus" bedeutet, dass man von einer Person oder einem Ort zum anderen geschickt wird, ohne dabei wirklich weiterzukommen oder eine Lösung zu finden. Sie stammt aus der biblischen Geschichte, in der Jesus von Pontius Pilatus, dem römischen Statthalter, zu Herodes und wieder zurück geschickt wurde, bevor er letztendlich gekreuzigt wurde. Die Redewendung wird heute verwendet, um eine sinnlose oder frustrierende Reise oder einen unnötigen Aufwand zu beschreiben. **
Warum wird Pontius Pilatus als böse dargestellt?
Pontius Pilatus wird oft als böse dargestellt, weil er als römischer Statthalter Judäas für die Verurteilung und Kreuzigung von Jesus Christus verantwortlich gemacht wird. In den biblischen Berichten wird er als zögerlich und opportunistisch beschrieben, der dem Druck der jüdischen Führer nachgibt, um politische Unruhen zu vermeiden. Diese Darstellung hat dazu beigetragen, dass er im christlichen Glauben als Symbol für Verrat und Ungerechtigkeit gilt. **


Ähnliche Suchbegriffe für Pontius
Top-Angebote
Produkte zum Begriff Pontius:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
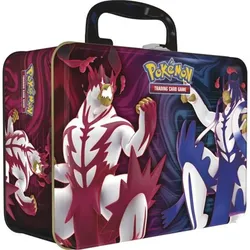
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Pontius PilatusPontius Pilatus , Historische Person - biblische Figur - geschichtliche Wirkung , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240612, Produktform: Kartoniert, Redaktion: Burz-Tropper, Veronika~Öhler, Markus~Tiwald, Markus, Seitenzahl/Blattzahl: 272, Themenüberschrift: RELIGION / Biblical Criticism & Interpretation / Old Testament, Keyword: Frühchristentum; Frühjudentum; Rezeptionsgeschichte, Fachschema: Judentum~Weltreligionen / Judentum~Thora~Tora - Thora ~Altes Testament~Bibel / Altes Testament~Hebräische Bibel~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Jüdische Texte: Tanach, Tora~Kritik und Exegese heiliger Texte~Religion, allgemein, Warengruppe: TB/Religion/Theologie/Allgemeines/Lexika, Fachkategorie: Altes Testament, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 228, Breite: 152, Höhe: 16, Gewicht: 412, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum wusch Pontius Pilatus seine Hände in Unschuld?
Pontius Pilatus wusch seine Hände in Unschuld, um symbolisch zu zeigen, dass er keine Verantwortung für die Verurteilung und Hinrichtung Jesu trug. Er wollte damit betonen, dass die Entscheidung von den jüdischen Autoritäten getroffen wurde und er selbst unschuldig war. Es war auch eine Geste, um sich von jeglicher Schuld reinzuwaschen und sich von der Verantwortung zu distanzieren. **
-
Was ist über Pontius Pilatus' Lebenslauf und Ausbildung bekannt?
Über den Lebenslauf und die Ausbildung von Pontius Pilatus ist relativ wenig bekannt. Er war ein römischer Politiker und von 26 bis 36 n. Chr. Präfekt der Provinz Judäa. Es wird angenommen, dass er aus einer wohlhabenden Familie stammte und eine militärische Ausbildung genossen haben könnte. Weitere Details über seine frühen Jahre sind jedoch nicht überliefert. **
-
Wie lautet der Ausdruck "von Pontius nach Pilatus" in korrekter Grammatik?
Der Ausdruck "von Pontius nach Pilatus" ist bereits in korrekter Grammatik formuliert. Er wird verwendet, um auszudrücken, dass jemand von einer Person oder einem Ort zum anderen hin und her geschickt wird, ohne ein konkretes Ziel oder Ergebnis zu erreichen. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **

Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
Warum wird im Glaubensbekenntnis erwähnt, dass Jesus unter Pontius Pilatus gelitten hat, obwohl er ihn eigentlich freisprechen wollte?
Im Glaubensbekenntnis wird erwähnt, dass Jesus unter Pontius Pilatus gelitten hat, um die historische Verbindung zu betonen und den Zeitpunkt von Jesu Leiden und Tod zu verdeutlichen. Obwohl Pilatus tatsächlich versuchte, Jesus freizusprechen, wurde er letztendlich von der Menge und den religiösen Führern dazu gedrängt, Jesus zu verurteilen und zu kreuzigen. Die Erwähnung von Pilatus im Glaubensbekenntnis dient also dazu, die historische Genauigkeit und den Ablauf der Ereignisse zu betonen. **
Top-Angebote
Produkte zum Begriff Pontius:
-
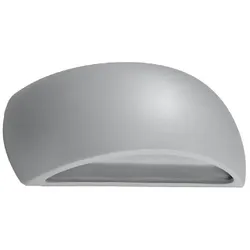
Sollux SL.0835 Wandleuchte Keramik PONTIUSWenn Sie eine delikate, universelle Beleuchtung für Ihre Räume suchen, ist die PONTIUS Keramik-Wandleuchte die perfekte Lösung. Ihre einfache Form ermöglicht es, jede Art von Innenarchitektur, Farbe von Wänden oder Möbeln anzupassen. Darüber hinaus ist es eine zeitlose Wahl. Unabhängig davon, welche Veränderungen sich in Ihrem Haus oder Ihrer Wohnung im Laufe der Jahre ergeben werden - die PONTIUS-Wandleuchte passt zu allem. Das Licht, das sie abgibt, ist delikat, aber sie beleuchtet gut ausgewählte Räume und schattige Stellen.22,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Sollux SL.1025 lackierte Wandleuchte PONTIUS glanz weißVerändern Sie das Innere Ihres Hauses mit der Wandleuchte PONTIUS! Diese scheinbar gewöhnliche, klassische Lampe aus gebranntem Keramikmaterial verändert ihren Charakter völlig, nachdem sie eingeschaltet wird. Sowohl die Ober- als auch die Unterseite sind offen, so dass sich die Lichtstrahlen von beiden Seiten ausbreiten können, was einen dekorativen und originellen Effekt an der Wand erzeugt und doppelt so viel Licht spendet! Diese weiße Wandleuchte mit glänzender Oberfläche ist die perfekte Beleuchtung für klassische Interieurs, aber auch für moderne Designerräume. Sie ist perfekt für Wohnzimmer, Küche, Schlafzimmer, Bad oder Flur. Und wenn Sie auf der Suche nach einer originellen Wand- oder Bildbeleuchtung sind, ist dies genau das Richtige für Sie! Haben Sie schon eine Idee, wo Sie die PONTIUS-Wandleuchte platzieren wollen?30,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Warum sagt man "von Pontius nach Pilatus"?
Die Redewendung "von Pontius nach Pilatus" bedeutet, dass man von einer Person oder einem Ort zum anderen geschickt wird, ohne dabei wirklich weiterzukommen oder eine Lösung zu finden. Sie stammt aus der biblischen Geschichte, in der Jesus von Pontius Pilatus, dem römischen Statthalter, zu Herodes und wieder zurück geschickt wurde, bevor er letztendlich gekreuzigt wurde. Die Redewendung wird heute verwendet, um eine sinnlose oder frustrierende Reise oder einen unnötigen Aufwand zu beschreiben. **
-
Warum wird Pontius Pilatus als böse dargestellt?
Pontius Pilatus wird oft als böse dargestellt, weil er als römischer Statthalter Judäas für die Verurteilung und Kreuzigung von Jesus Christus verantwortlich gemacht wird. In den biblischen Berichten wird er als zögerlich und opportunistisch beschrieben, der dem Druck der jüdischen Führer nachgibt, um politische Unruhen zu vermeiden. Diese Darstellung hat dazu beigetragen, dass er im christlichen Glauben als Symbol für Verrat und Ungerechtigkeit gilt. **
-
Warum wusch Pontius Pilatus seine Hände in Unschuld?
Pontius Pilatus wusch seine Hände in Unschuld, um symbolisch zu zeigen, dass er keine Verantwortung für die Verurteilung und Hinrichtung Jesu trug. Er wollte damit betonen, dass die Entscheidung von den jüdischen Autoritäten getroffen wurde und er selbst unschuldig war. Es war auch eine Geste, um sich von jeglicher Schuld reinzuwaschen und sich von der Verantwortung zu distanzieren. **
-
Was ist über Pontius Pilatus' Lebenslauf und Ausbildung bekannt?
Über den Lebenslauf und die Ausbildung von Pontius Pilatus ist relativ wenig bekannt. Er war ein römischer Politiker und von 26 bis 36 n. Chr. Präfekt der Provinz Judäa. Es wird angenommen, dass er aus einer wohlhabenden Familie stammte und eine militärische Ausbildung genossen haben könnte. Weitere Details über seine frühen Jahre sind jedoch nicht überliefert. **
Ähnliche Suchbegriffe für Pontius
-
Pontius PilatusPontius Pilatus , Historische Person - biblische Figur - geschichtliche Wirkung , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240612, Produktform: Kartoniert, Redaktion: Burz-Tropper, Veronika~Öhler, Markus~Tiwald, Markus, Seitenzahl/Blattzahl: 272, Themenüberschrift: RELIGION / Biblical Criticism & Interpretation / Old Testament, Keyword: Frühchristentum; Frühjudentum; Rezeptionsgeschichte, Fachschema: Judentum~Weltreligionen / Judentum~Thora~Tora - Thora ~Altes Testament~Bibel / Altes Testament~Hebräische Bibel~Auslegung (Bibel)~Exegese~Schriftauslegung, Fachkategorie: Jüdische Texte: Tanach, Tora~Kritik und Exegese heiliger Texte~Religion, allgemein, Warengruppe: TB/Religion/Theologie/Allgemeines/Lexika, Fachkategorie: Altes Testament, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 228, Breite: 152, Höhe: 16, Gewicht: 412, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollux SL.0875 Wandleuchte Keramik PONTIUS grauWenn Sie eine delikate, universelle Beleuchtung für Ihre Räume suchen, ist die PONTIUS Keramik-Wandleuchte die perfekte Lösung. Ihre einfache Form ermöglicht es, jede Art von Innenarchitektur, Farbe von Wänden oder Möbeln anzupassen. Darüber hinaus ist es eine zeitlose Wahl. Unabhängig davon, welche Veränderungen sich in Ihrem Haus oder Ihrer Wohnung im Laufe der Jahre ergeben werden - die PONTIUS-Wandleuchte passt zu allem. Das Licht, das sie abgibt, ist delikat, aber sie beleuchtet gut ausgewählte Räume und schattige Stellen.29,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der Ausdruck "von Pontius nach Pilatus" in korrekter Grammatik?
Der Ausdruck "von Pontius nach Pilatus" ist bereits in korrekter Grammatik formuliert. Er wird verwendet, um auszudrücken, dass jemand von einer Person oder einem Ort zum anderen hin und her geschickt wird, ohne ein konkretes Ziel oder Ergebnis zu erreichen. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Warum wird im Glaubensbekenntnis erwähnt, dass Jesus unter Pontius Pilatus gelitten hat, obwohl er ihn eigentlich freisprechen wollte?
Im Glaubensbekenntnis wird erwähnt, dass Jesus unter Pontius Pilatus gelitten hat, um die historische Verbindung zu betonen und den Zeitpunkt von Jesu Leiden und Tod zu verdeutlichen. Obwohl Pilatus tatsächlich versuchte, Jesus freizusprechen, wurde er letztendlich von der Menge und den religiösen Führern dazu gedrängt, Jesus zu verurteilen und zu kreuzigen. Die Erwähnung von Pilatus im Glaubensbekenntnis dient also dazu, die historische Genauigkeit und den Ablauf der Ereignisse zu betonen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.