Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Was sind effektive Methoden zur Reduzierung unerwünschter Resonanzen in akustischen Systemen?
1. Verwendung von akustischen Absorbern wie Schaumstoffplatten oder Vorhängen. 2. Platzierung von diffusen Oberflächen wie Bücherregalen oder Vorhängen. 3. Verwendung von Bassfallen oder Resonatoren in den Ecken des Raumes. **
Wann ist die beste Zeit, um bei gutefrage.net viele Resonanzen auf Fragen zu erhalten?
Die beste Zeit, um viele Resonanzen auf Fragen bei gutefrage.net zu erhalten, ist in der Regel während der Stoßzeiten, wenn viele Benutzer online sind. Dies sind oft die Abendstunden oder das Wochenende. Es kann auch hilfreich sein, Fragen zu stellen, die von allgemeinem Interesse sind oder kontrovers diskutiert werden, um mehr Aufmerksamkeit zu erregen. **


Ähnliche Suchbegriffe für Resonanzen
Top-Angebote
Produkte zum Begriff Resonanzen:
-
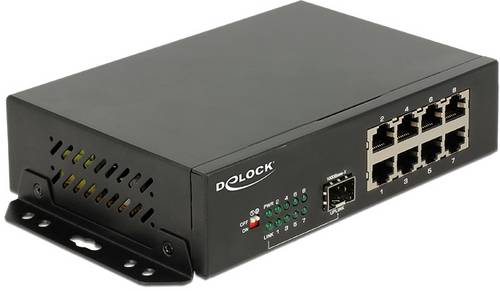
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.112,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
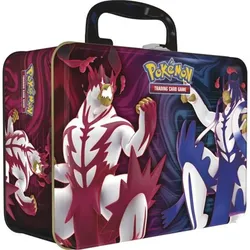
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Resonanzen - Schwarzes LiteraturfestivalResonanzen - Schwarzes Literaturfestival , Schwarze deutschsprachige Belletristik hat eine lange, beachtliche Tradition, die in vielen Strömungen lebendig wurde. So zum Beispiel in Dualla Misipos Roman "Der Junge aus Dualla", (geschrieben Ende der 1920er), und in aktuellen Titeln Schwarzer Autor·innen, die eine immer größere Wirkung erzielen. Um die Traditionen, Einflüsse und Bezüge von Autor·innen der afrikanischen Diaspora in der deutschsprachigen Literatur zu veranschaulichen, wurde "Resonanzen - Schwarzes Literaturfestival" ins Leben gerufen. Im Rahmen des dreitägigen Festivals haben sechs Schwarze Nachwuchs-Schriftsteller·innen Texte vorgetragen, die eigens für die Veranstaltung rund um das Impulswort "Erbe" geschrieben wurden. Neben den Kurzgeschichten versammelt der Band die Jurydiskussionen, die einführenden und abschließenden Vorträge, als auch die Eröffnungsrede von Friedenspreisträgerin Tsitsi Dangarembga. Jeannette Oholi ist Doktorandin an der Justus-Liebig-Universität Gießen. Sharon Dodua Otoo ist Schriftstellerin und politische Aktivistin. 2016 gewann sie den Ingeborg Bachmann-Wettbewerb. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202210, Produktform: Kartoniert, Redaktion: Otoo, Sharon Dodua~Oholi, Jeannette~Ruhrfestspiele Recklinghausen, Seitenzahl/Blattzahl: 200, Abbildungen: Farbabbildungen, Keyword: Erbe; Nachwuchsautorinnen; POC, Fachschema: Literaturwissenschaft, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Literaturwissenschaft, allgemein, Thema: Entspannen, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spectormag GbR, Verlag: Spectormag GbR, Verlag: Spector Books OHG, Länge: 221, Breite: 143, Höhe: 19, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Resonanzen: Klanghaus ToggenburgResonanzen: Klanghaus Toggenburg , The Klanghaus Toggenburg, located in the northeast of Switzerland and host to musical rehearsals, courses and concerts alike, is a place that enables visitors to experience a unique interplay of architecture, sound and nature. The Klanghaus in the Swiss Canton St. Gallen is the result of an impressive twenty-year development process: based on a concept by the late Marcel Meili, which won the 2010 thesis competition for the building, it was then realized by architect Astrid Staufer with the office Staufer & Hasler and opens its doors to the public in May of 2025. It is at its core a fundamentally social project, comprised of the work of all those involved in this process. Like the building itself, this publication is best understood as a research experiment intended to reveal new insights into sound and space. The book focuses on architectural aspects and constructive solutions for extraordinary room acoustics, as well as the interactions between the alpine landscape and natural yodeling or between the soundscape and the construction of the Klanghaus. It explores the many aspects of an extraordinary building, from the material vitality of shingles to the impressive proximity to the Ali Qapu Palace in Isfahan to the way ornaments become a visible expression of the essence of space and architecture itself. Combining various contributions from experienced and upcoming experts from fields as diverse as architecture, sound art, acoustics, ethnomusicology, art history, philosophy, history and tourism, this publication creates a polyphonic image and uncovers surprising connections. These texts are complemented by 3D architectural and construction drawings, documentary material, photo series, musical scores and lyrical fragments. , Kompressoren > Luftversorgung , Erscheinungsjahr: 202505, Fotograph: Bischof, Ladina~Steingruber, Ueli, Redaktion: Doguoglu, Erol~Fischer, Mirjam~Staufer, Astrid, Seitenzahl/Blattzahl: 140, Keyword: Akustik; Klangkunst; Musikethnologie, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft~Musik / Weltmusik~Weltmusik~Musik / Elektronik, Computer, Fachkategorie: Musikwissenschaft und Musiktheorie~Andere globale und regionale Musikstile~Elektronische Musik, Warengruppe: HC/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 300, Breite: 200, Höhe: 20, Gewicht: 898, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Was kann ein Experte in diesem Spektrum genau erkennen? Sind dort Modulationen oder Nichtlinearitäten, anharmonische Resonanzen vorhanden?
Ein Experte in diesem Spektrum kann verschiedene Informationen erkennen. Zum Beispiel kann er Modulationen identifizieren, die auf Veränderungen der Amplitude oder Frequenz eines Signals hinweisen können. Er kann auch Nichtlinearitäten erkennen, die auf nichtlineare Verzerrungen im Signalverlauf hindeuten können. Darüber hinaus kann er anharmonische Resonanzen identifizieren, die auf nichtlineare Schwingungen oder Frequenzverschiebungen im System hinweisen können. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **


Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Resonanzen:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 06.11.2026 00:10:14 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.112,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Reduzierung unerwünschter Resonanzen in akustischen Systemen?
1. Verwendung von akustischen Absorbern wie Schaumstoffplatten oder Vorhängen. 2. Platzierung von diffusen Oberflächen wie Bücherregalen oder Vorhängen. 3. Verwendung von Bassfallen oder Resonatoren in den Ecken des Raumes. **
-
Wann ist die beste Zeit, um bei gutefrage.net viele Resonanzen auf Fragen zu erhalten?
Die beste Zeit, um viele Resonanzen auf Fragen bei gutefrage.net zu erhalten, ist in der Regel während der Stoßzeiten, wenn viele Benutzer online sind. Dies sind oft die Abendstunden oder das Wochenende. Es kann auch hilfreich sein, Fragen zu stellen, die von allgemeinem Interesse sind oder kontrovers diskutiert werden, um mehr Aufmerksamkeit zu erregen. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Resonanzen
-
Resonanzen - Schwarzes LiteraturfestivalResonanzen - Schwarzes Literaturfestival , Schwarze deutschsprachige Belletristik hat eine lange, beachtliche Tradition, die in vielen Strömungen lebendig wurde. So zum Beispiel in Dualla Misipos Roman "Der Junge aus Dualla", (geschrieben Ende der 1920er), und in aktuellen Titeln Schwarzer Autor·innen, die eine immer größere Wirkung erzielen. Um die Traditionen, Einflüsse und Bezüge von Autor·innen der afrikanischen Diaspora in der deutschsprachigen Literatur zu veranschaulichen, wurde "Resonanzen - Schwarzes Literaturfestival" ins Leben gerufen. Im Rahmen des dreitägigen Festivals haben sechs Schwarze Nachwuchs-Schriftsteller·innen Texte vorgetragen, die eigens für die Veranstaltung rund um das Impulswort "Erbe" geschrieben wurden. Neben den Kurzgeschichten versammelt der Band die Jurydiskussionen, die einführenden und abschließenden Vorträge, als auch die Eröffnungsrede von Friedenspreisträgerin Tsitsi Dangarembga. Jeannette Oholi ist Doktorandin an der Justus-Liebig-Universität Gießen. Sharon Dodua Otoo ist Schriftstellerin und politische Aktivistin. 2016 gewann sie den Ingeborg Bachmann-Wettbewerb. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 202210, Produktform: Kartoniert, Redaktion: Otoo, Sharon Dodua~Oholi, Jeannette~Ruhrfestspiele Recklinghausen, Seitenzahl/Blattzahl: 200, Abbildungen: Farbabbildungen, Keyword: Erbe; Nachwuchsautorinnen; POC, Fachschema: Literaturwissenschaft, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Literaturwissenschaft, allgemein, Thema: Entspannen, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Spectormag GbR, Verlag: Spectormag GbR, Verlag: Spector Books OHG, Länge: 221, Breite: 143, Höhe: 19, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Resonanzen: Klanghaus ToggenburgResonanzen: Klanghaus Toggenburg , The Klanghaus Toggenburg, located in the northeast of Switzerland and host to musical rehearsals, courses and concerts alike, is a place that enables visitors to experience a unique interplay of architecture, sound and nature. The Klanghaus in the Swiss Canton St. Gallen is the result of an impressive twenty-year development process: based on a concept by the late Marcel Meili, which won the 2010 thesis competition for the building, it was then realized by architect Astrid Staufer with the office Staufer & Hasler and opens its doors to the public in May of 2025. It is at its core a fundamentally social project, comprised of the work of all those involved in this process. Like the building itself, this publication is best understood as a research experiment intended to reveal new insights into sound and space. The book focuses on architectural aspects and constructive solutions for extraordinary room acoustics, as well as the interactions between the alpine landscape and natural yodeling or between the soundscape and the construction of the Klanghaus. It explores the many aspects of an extraordinary building, from the material vitality of shingles to the impressive proximity to the Ali Qapu Palace in Isfahan to the way ornaments become a visible expression of the essence of space and architecture itself. Combining various contributions from experienced and upcoming experts from fields as diverse as architecture, sound art, acoustics, ethnomusicology, art history, philosophy, history and tourism, this publication creates a polyphonic image and uncovers surprising connections. These texts are complemented by 3D architectural and construction drawings, documentary material, photo series, musical scores and lyrical fragments. , Kompressoren > Luftversorgung , Erscheinungsjahr: 202505, Fotograph: Bischof, Ladina~Steingruber, Ueli, Redaktion: Doguoglu, Erol~Fischer, Mirjam~Staufer, Astrid, Seitenzahl/Blattzahl: 140, Keyword: Akustik; Klangkunst; Musikethnologie, Fachschema: Musik / Musiklehre, Musiktheorie, Wissenschaft~Musik / Weltmusik~Weltmusik~Musik / Elektronik, Computer, Fachkategorie: Musikwissenschaft und Musiktheorie~Andere globale und regionale Musikstile~Elektronische Musik, Warengruppe: HC/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 300, Breite: 200, Höhe: 20, Gewicht: 898, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann ein Experte in diesem Spektrum genau erkennen? Sind dort Modulationen oder Nichtlinearitäten, anharmonische Resonanzen vorhanden?
Ein Experte in diesem Spektrum kann verschiedene Informationen erkennen. Zum Beispiel kann er Modulationen identifizieren, die auf Veränderungen der Amplitude oder Frequenz eines Signals hinweisen können. Er kann auch Nichtlinearitäten erkennen, die auf nichtlineare Verzerrungen im Signalverlauf hindeuten können. Darüber hinaus kann er anharmonische Resonanzen identifizieren, die auf nichtlineare Schwingungen oder Frequenzverschiebungen im System hinweisen können. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Wie sicher sind Banktransaktionen in Bezug auf Datenschutz und Cyber-Sicherheit?
Banktransaktionen sind in der Regel sicher, da Banken strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dazu gehören Verschlüsselungstechnologien, Zwei-Faktor-Authentifizierung und regelmäßige Sicherheitsüberprüfungen. Dennoch besteht immer ein gewisses Risiko von Cyber-Angriffen, daher ist es wichtig, dass Kunden auch selbst vorsichtig mit ihren Bankdaten umgehen und sich bewusst über mögliche Betrugsversuche informieren. Letztendlich ist die Sicherheit von Banktransaktionen eine gemeinsame Verantwortung von Banken und Kunden, um die Privatsphäre und den Schutz sensibler Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.