Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Wie lautet das Thema des Spiels "Sims 3 Zombie Angriff"?
Das Thema des Spiels "Sims 3 Zombie Angriff" ist eine Zombie-Apokalypse, bei der die Spieler ihre Sims vor den angreifenden Zombies schützen müssen. Sie müssen Ressourcen sammeln, ihre Häuser sichern und ihre Sims mit Waffen und Verteidigungsmöglichkeiten ausstatten, um den Zombies standzuhalten. Das Spiel bietet eine Mischung aus Überlebensstrategie und Simulation. **
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **


Ähnliche Suchbegriffe für Spiels
Top-Angebote
Produkte zum Begriff Spiels:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 04.11.2026 04:09:07 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
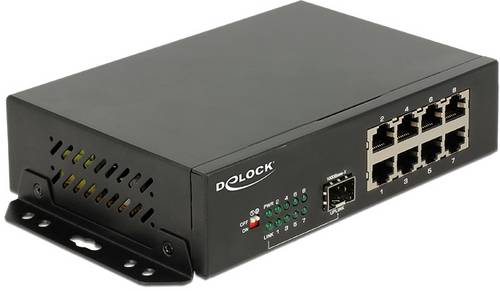
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Weitze, Torsten: Gefangene des Grossen SpielsGefangene des Grossen Spiels , Die Spur des ¿Großen Spiels¿ hat Mira und ihre Grenzgänger im Auftrag von Grayson Steel bis tief in die Reihen der Onis des Schwertschilf-Clans geführt. Doch während sie als Handlanger getarnt auf weitere Anweisung warten, wird Mira unversehens Opfer eines Überfalls. Mit aller Gewalt holt sie ihre Vergangenheit ein: Zum einen ist da ihre Familie, die sie wieder im Anderswo sehen will, zum anderen jene verbannten Erinnerungen, die aus den Tiefen ihres Verstands zurück an die Oberfläche kriechen. Als ihre verdeckten Ermittlungen die Grenzgänger nach Las Vegas führen, stolpern Mira und ihr Team in ein Szenario hinein, in dem die Grenzen zwischen Möglichem und Unmöglichem verschwimmen und das ganz Nordamerika ins Chaos stürzen könnte¿ Gelingt es Mira und ihrem Team die Karten des Schicksals neu mischen, dass sich unbarmherzig über Las Vegas senkt? , Elektro- & Zündungssensoren & -schalter > Elektrik & Zündungen , Erscheinungsjahr: 20231103, Autoren: Weitze, Torsten, Seitenzahl/Blattzahl: 410, Themenüberschrift: FICTION / Fantasy / Urban, Keyword: Der 13.Paladin; Geheime Räte; Geheimrat; London; Magische Gemeinschaft; Scotland Yard; Urban Fantasy; Vampire; Yeti, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 140, Höhe: 35, Gewicht: 460, Produktform: Kartoniert, Genre: Belletristik,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Wie beeinflusst die Spielbarkeit eines Spiels die Spielerfahrung und den Erfolg des Spiels?
Die Spielbarkeit eines Spiels bestimmt, wie einfach oder schwierig es für die Spieler ist, das Spiel zu verstehen und zu spielen. Eine gute Spielbarkeit kann die Spielererfahrung verbessern, da sie ein reibungsloses und unterhaltsames Spielerlebnis ermöglicht. Ein erfolgreiches Spiel zeichnet sich oft durch eine hohe Spielbarkeit aus, die die Spieler dazu motiviert, das Spiel immer wieder zu spielen. **


Welche Probleme gibt es beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs"?
Einige der Probleme, die beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs" auftreten können, sind Verbindungsabbrüche, Lags und Verzögerungen während des Spiels sowie Schwierigkeiten beim Verbinden mit anderen Spielern. Diese Probleme können das Spielerlebnis beeinträchtigen und zu Frustration führen. **
Welche Probleme gibt es beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs"?
Einige der Probleme, die beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs" auftreten können, sind Verbindungsabbrüche, Latenzprobleme und ungleiche Spielbalance. Verbindungsabbrüche können dazu führen, dass Spieler aus dem Spiel fliegen und die Partie nicht fortgesetzt werden kann. Latenzprobleme können zu Verzögerungen bei der Übertragung von Befehlen führen und das Spielerlebnis beeinträchtigen. Ungleichgewicht in der Spielbalance kann dazu führen, dass bestimmte Fraktionen oder Einheiten im Multiplayer-Modus übermächtig sind und das Spiel unfair wird. **
Top-Angebote
Produkte zum Begriff Spiels:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 04.11.2026 04:09:07 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet das Thema des Spiels "Sims 3 Zombie Angriff"?
Das Thema des Spiels "Sims 3 Zombie Angriff" ist eine Zombie-Apokalypse, bei der die Spieler ihre Sims vor den angreifenden Zombies schützen müssen. Sie müssen Ressourcen sammeln, ihre Häuser sichern und ihre Sims mit Waffen und Verteidigungsmöglichkeiten ausstatten, um den Zombies standzuhalten. Das Spiel bietet eine Mischung aus Überlebensstrategie und Simulation. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie funktioniert die Übertragung von Daten in einem Computer-Netzwerk? Welche Rolle spielt die Verschlüsselung von technischen Informationen in der Cyber-Sicherheit?
Die Datenübertragung in einem Computer-Netzwerk erfolgt durch das Senden und Empfangen von Datenpaketen über das Netzwerkprotokoll. Dabei werden die Daten in kleine Einheiten aufgeteilt und über verschiedene Knoten im Netzwerk transportiert. Die Verschlüsselung von technischen Informationen spielt eine entscheidende Rolle in der Cyber-Sicherheit, da sie verhindert, dass unbefugte Personen auf sensible Daten zugreifen können. Durch die Verschlüsselung werden die Daten in eine unverständliche Form umgewandelt, die nur mit einem speziellen Schlüssel wieder entschlüsselt werden kann. Ohne Verschlüsselung können Daten leicht abgefangen und manipuliert werden, was zu Datenschutzverletzungen und Sicherheitsrisiken führen kann. Dah **
Ähnliche Suchbegriffe für Spiels
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Weitze, Torsten: Gefangene des Grossen SpielsGefangene des Grossen Spiels , Die Spur des ¿Großen Spiels¿ hat Mira und ihre Grenzgänger im Auftrag von Grayson Steel bis tief in die Reihen der Onis des Schwertschilf-Clans geführt. Doch während sie als Handlanger getarnt auf weitere Anweisung warten, wird Mira unversehens Opfer eines Überfalls. Mit aller Gewalt holt sie ihre Vergangenheit ein: Zum einen ist da ihre Familie, die sie wieder im Anderswo sehen will, zum anderen jene verbannten Erinnerungen, die aus den Tiefen ihres Verstands zurück an die Oberfläche kriechen. Als ihre verdeckten Ermittlungen die Grenzgänger nach Las Vegas führen, stolpern Mira und ihr Team in ein Szenario hinein, in dem die Grenzen zwischen Möglichem und Unmöglichem verschwimmen und das ganz Nordamerika ins Chaos stürzen könnte¿ Gelingt es Mira und ihrem Team die Karten des Schicksals neu mischen, dass sich unbarmherzig über Las Vegas senkt? , Elektro- & Zündungssensoren & -schalter > Elektrik & Zündungen , Erscheinungsjahr: 20231103, Autoren: Weitze, Torsten, Seitenzahl/Blattzahl: 410, Themenüberschrift: FICTION / Fantasy / Urban, Keyword: Der 13.Paladin; Geheime Räte; Geheimrat; London; Magische Gemeinschaft; Scotland Yard; Urban Fantasy; Vampire; Yeti, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 140, Höhe: 35, Gewicht: 460, Produktform: Kartoniert, Genre: Belletristik,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Whitehead, Colson: Die Regeln des SpielsDie Regeln des Spiels , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230821, Produktform: Leinen, Autoren: Whitehead, Colson, Übersetzung: Stingl, Nikolaus, Seitenzahl/Blattzahl: 382, Keyword: Amerika; Black Liberation Army; Gangster; Harlem; Jackson Five; New York; Pulitzer; Schießerei; Siebziger; Straßenkampf, Fachschema: New York City / Roman, Erzählung, Essay, Feuilleton, Reportage, Fachkategorie: Narrative theme: Love and relationships~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik in Übersetzung, Region: New York City, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl, Länge: 217, Breite: 146, Höhe: 34, Gewicht: 552, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287640320,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was tun bei einem Phishing-Angriff von Telefonica?
Wenn du Opfer eines Phishing-Angriffs von Telefonica geworden bist, solltest du sofort alle persönlichen Informationen ändern, die mit deinem Telefonica-Konto verbunden sind, wie Passwörter und Zahlungsinformationen. Melde den Vorfall auch umgehend bei Telefonica, damit sie weitere Schritte unternehmen können, um den Angriff zu stoppen und möglicherweise andere Kunden zu warnen. Informiere auch deine Bank, falls du Zahlungsinformationen preisgegeben hast, um möglichen Missbrauch zu verhindern. **
-
Wie beeinflusst die Spielbarkeit eines Spiels die Spielerfahrung und den Erfolg des Spiels?
Die Spielbarkeit eines Spiels bestimmt, wie einfach oder schwierig es für die Spieler ist, das Spiel zu verstehen und zu spielen. Eine gute Spielbarkeit kann die Spielererfahrung verbessern, da sie ein reibungsloses und unterhaltsames Spielerlebnis ermöglicht. Ein erfolgreiches Spiel zeichnet sich oft durch eine hohe Spielbarkeit aus, die die Spieler dazu motiviert, das Spiel immer wieder zu spielen. **
-
Welche Probleme gibt es beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs"?
Einige der Probleme, die beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs" auftreten können, sind Verbindungsabbrüche, Lags und Verzögerungen während des Spiels sowie Schwierigkeiten beim Verbinden mit anderen Spielern. Diese Probleme können das Spielerlebnis beeinträchtigen und zu Frustration führen. **
-
Welche Probleme gibt es beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs"?
Einige der Probleme, die beim Multiplayer-Netzwerk des Spiels "Herr der Ringe: Aufstieg des Hexenkönigs" auftreten können, sind Verbindungsabbrüche, Latenzprobleme und ungleiche Spielbalance. Verbindungsabbrüche können dazu führen, dass Spieler aus dem Spiel fliegen und die Partie nicht fortgesetzt werden kann. Latenzprobleme können zu Verzögerungen bei der Übertragung von Befehlen führen und das Spielerlebnis beeinträchtigen. Ungleichgewicht in der Spielbalance kann dazu führen, dass bestimmte Fraktionen oder Einheiten im Multiplayer-Modus übermächtig sind und das Spiel unfair wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.