Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Lädt mein Handy schneller, wenn es eingeschaltet ist, ohne Stromsparmodus, mit Stromsparmodus oder mit Ultra-Stromsparmodus?
Dein Handy lädt am schnellsten, wenn es eingeschaltet ist und sich nicht im Stromsparmodus oder im Ultra-Stromsparmodus befindet. Im Stromsparmodus wird die Leistung des Geräts reduziert, um den Energieverbrauch zu minimieren, was zu einer langsameren Ladegeschwindigkeit führen kann. Im Ultra-Stromsparmodus werden sogar noch mehr Funktionen deaktiviert, um die Akkulaufzeit zu verlängern, was die Ladegeschwindigkeit weiter verlangsamen kann. **
Ist der Stromsparmodus schädlich?
Ist der Stromsparmodus schädlich? Der Stromsparmodus ist im Allgemeinen nicht schädlich, sondern eher vorteilhaft, da er dazu beiträgt, Energie zu sparen und die Lebensdauer von Geräten zu verlängern. Durch das Reduzieren der Energiezufuhr im Ruhezustand können Geräte weniger beansprucht werden und somit weniger Verschleiß aufweisen. Allerdings kann es in manchen Fällen vorkommen, dass der Stromsparmodus bestimmte Funktionen einschränkt oder die Leistung des Geräts beeinträchtigt. Es ist daher ratsam, die Einstellungen des Stromsparmodus entsprechend den individuellen Bedürfnissen anzupassen. **
Ähnliche Suchbegriffe für Stromsparmodus
Top-Angebote
Produkte zum Begriff Stromsparmodus:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ferro 13 »Hacker« SangioveseRotwein aus der Toscana Dieser Sangiovese stammt aus der Toskana in Italien und trägt die Bezeichnung Toscana IGT. Er wird vom Weingut FERRO 13 aus Verona gekeltert, das die Trauben jeder Parzelle getrennt erntet. Die Trauben werden sanft pneumatisch gepresst und nach einer kurzen Mazerationsphase getrennt nach Parzellen in Edelstahltanks gereift. Nach dem Ende der Reifephase erfolgt die Assemblage, also das Zusammenführen der einzelnen Partien zu einem stimmigen Wein im Glas.Im Glas zeigt sich der Wein zunächst in einem intensiven Rubinrot mit lebendigen Reflexen, die beim Einschenken sofort ins Auge fallen. In der Nase entfalten sich Aromen reifer roter Früchte, begleitet von feinen floralen Noten und einem Hauch von Gewürzen. Am Gaumen wirkt er angenehm saftig und ausgewogen, mit weichen Tanninen und einer angenehmen Frische. Die Geschmacksrichtung ist trocken, der Alkoholgehalt liegt bei 13,50 % Vol.Ein Rotwein wie dieser passt in geselligen Runden ebenso wie zu einem ruhigen, entspannten Abend zu zweit. Wer die Flasche öffnet, merkt schnell und ganz unmittelbar, wie Frucht und feine Gewürztöne zusammenspielen. Die Flasche mit 0,75 Litern Inhalt bietet genug Wein für ein gemeinsames Essen mit Freundinnen und Freunden. Wer möchte, lässt den Abend danach in Ruhe und mit viel Muße ausklingen und genießt jeden Schluck bewusst.11,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo finde ich den Stromsparmodus?
Der Stromsparmodus kann je nach Gerät und Betriebssystem an verschiedenen Stellen zu finden sein. In der Regel befindet sich die Option zum Aktivieren des Stromsparmodus in den Einstellungen oder Systemeinstellungen deines Geräts. Du kannst auch in der Bedienungsanleitung deines Geräts nachsehen, um herauszufinden, wo sich die Funktion befindet. Alternativ kannst du auch einfach in der Suchfunktion deines Geräts nach "Stromsparmodus" suchen, um die Option schnell zu finden. Wenn du immer noch Schwierigkeiten hast, den Stromsparmodus zu finden, kannst du auch online nach Anleitungen oder Tutorials suchen, die speziell für dein Gerät erstellt wurden. **
-
Wie lädt man im Stromsparmodus?
Im Stromsparmodus lädt man das Gerät normalerweise über das mitgelieferte Ladegerät oder über einen USB-Anschluss an einem Computer oder einer Steckdose. Der Stromsparmodus kann die Ladezeit verlängern, da er die Leistung des Geräts reduziert, um Energie zu sparen. Es ist ratsam, das Gerät während des Ladevorgangs nicht zu verwenden, um die Ladezeit zu verkürzen. **
-
Was ist der Stromsparmodus beim iPhone?
Der Stromsparmodus beim iPhone ist eine Funktion, die die Leistung des Geräts reduziert, um den Energieverbrauch zu minimieren. Dabei werden Hintergrundaktivitäten eingeschränkt, die Bildschirmhelligkeit verringert und andere Funktionen deaktiviert, um die Akkulaufzeit zu verlängern. Der Stromsparmodus kann manuell aktiviert werden oder automatisch eingeschaltet werden, wenn der Akkustand einen bestimmten Wert erreicht. **
-
Wie schalte ich den Stromsparmodus aus?
Um den Stromsparmodus auszuschalten, musst du zuerst auf die Einstellungen deines Geräts zugreifen. Suche dort nach dem Menüpunkt für den Stromsparmodus oder die Energieeinstellungen. Klicke darauf und wähle die Option, den Stromsparmodus zu deaktivieren. Bestätige die Änderung und verlasse die Einstellungen. Starte dein Gerät neu, um sicherzustellen, dass der Stromsparmodus erfolgreich deaktiviert wurde. **


Schadet der Stromsparmodus dem Handy langfristig?
Der Stromsparmodus kann dem Handy langfristig nicht schaden. Im Gegenteil, er kann sogar dazu beitragen, die Lebensdauer des Akkus zu verlängern, da er den Energieverbrauch reduziert. Allerdings kann der Stromsparmodus die Leistung des Handys einschränken, da bestimmte Funktionen und Hintergrundprozesse deaktiviert werden. **
Was ist der Stromsparmodus beim iPad?
Der Stromsparmodus beim iPad ist eine Funktion, die die Leistung des Geräts reduziert, um die Akkulaufzeit zu verlängern. Im Stromsparmodus werden Hintergrundaktivitäten eingeschränkt, die Bildschirmhelligkeit verringert und andere Einstellungen optimiert, um den Energieverbrauch zu minimieren. Dies kann besonders nützlich sein, wenn der Akku fast leer ist und man das iPad noch eine Weile nutzen möchte. **
Top-Angebote
Produkte zum Begriff Stromsparmodus:
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch889,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
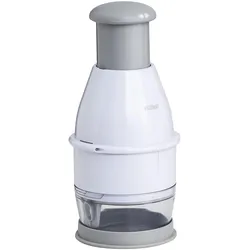
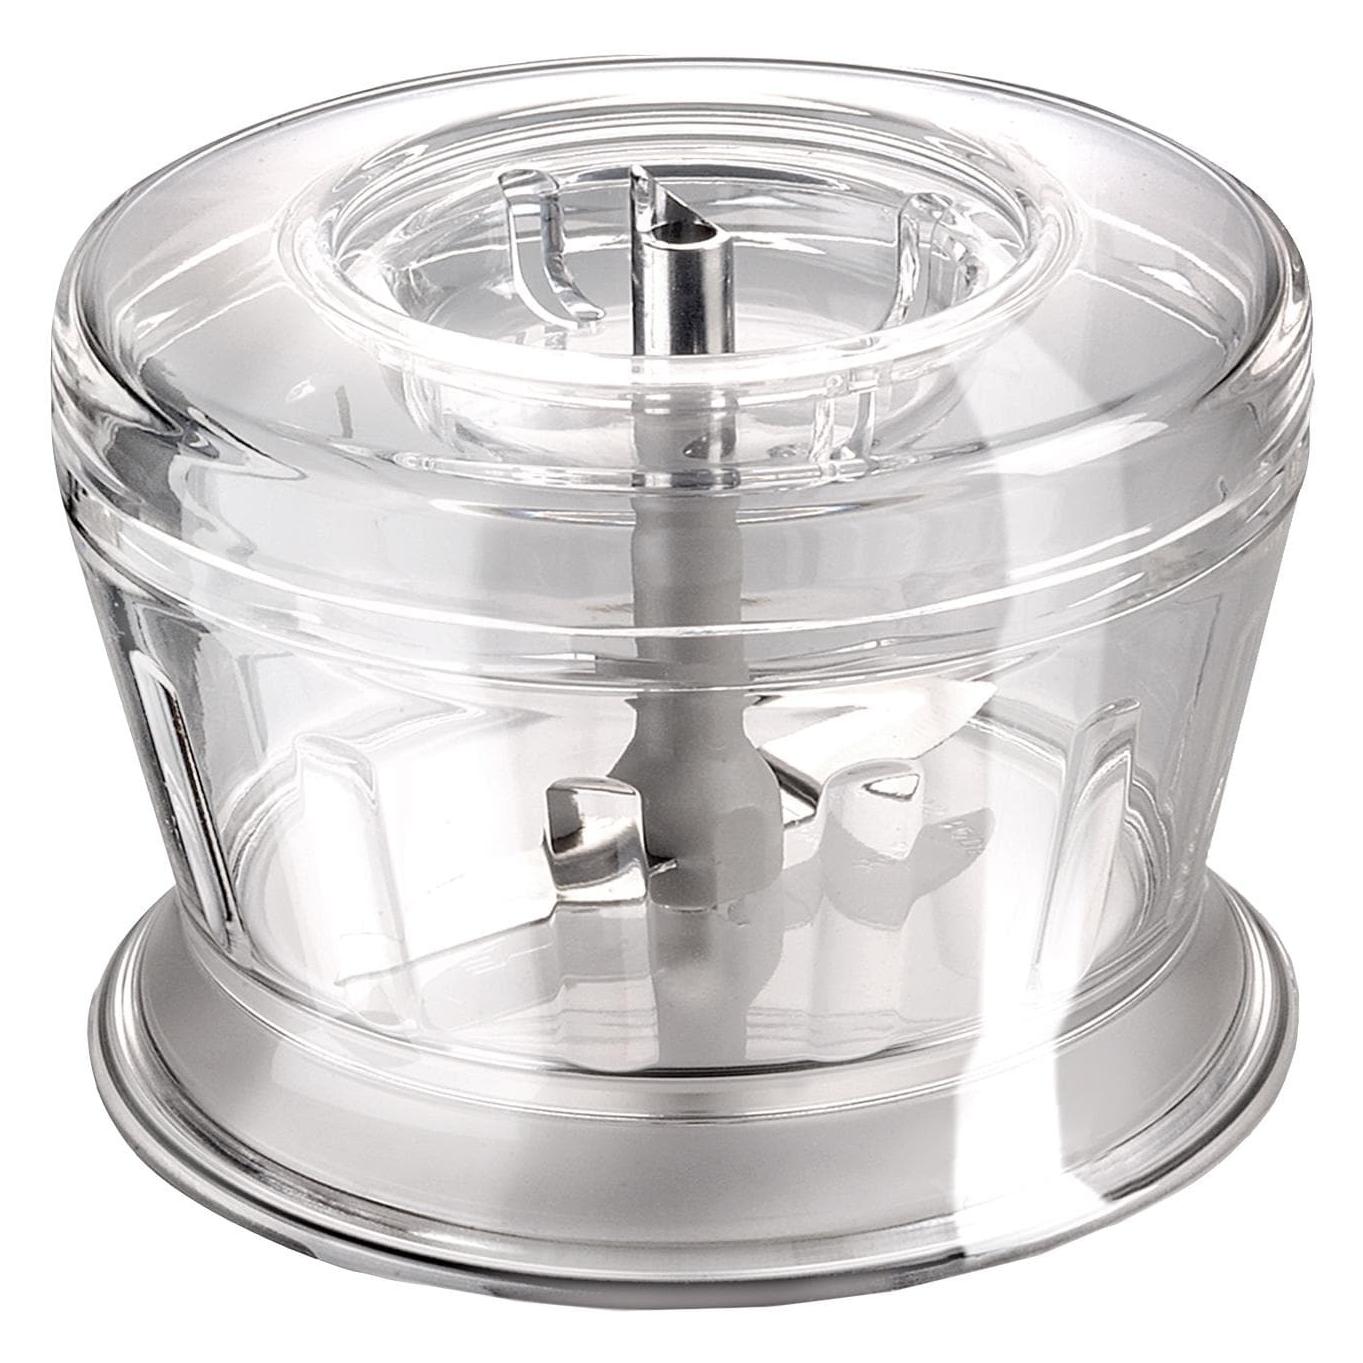
Kelomat Hacker komfortDer KELOMAT Hacker Komfort ist ein praktischer Küchenhelfer zum schnellen und mühelosen Zerkleinern von Zutaten wie Zwiebeln, Kräutern, Nüssen oder Gemüse. Dank der hochwertigen Edelstahlklinge ermöglicht er präzises Hacken ohne großen Kraftaufwand. Die integrierte Hackschale sorgt für sauberes Arbeiten, während das aufklappbare Gehäuse eine einfache Reinigung ermöglicht. Der kompakte Hacker ist spülmaschinengeeignet und eignet sich ideal für die tägliche Küchenarbeit.20,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lädt mein Handy schneller, wenn es eingeschaltet ist, ohne Stromsparmodus, mit Stromsparmodus oder mit Ultra-Stromsparmodus?
Dein Handy lädt am schnellsten, wenn es eingeschaltet ist und sich nicht im Stromsparmodus oder im Ultra-Stromsparmodus befindet. Im Stromsparmodus wird die Leistung des Geräts reduziert, um den Energieverbrauch zu minimieren, was zu einer langsameren Ladegeschwindigkeit führen kann. Im Ultra-Stromsparmodus werden sogar noch mehr Funktionen deaktiviert, um die Akkulaufzeit zu verlängern, was die Ladegeschwindigkeit weiter verlangsamen kann. **
-
Ist der Stromsparmodus schädlich?
Ist der Stromsparmodus schädlich? Der Stromsparmodus ist im Allgemeinen nicht schädlich, sondern eher vorteilhaft, da er dazu beiträgt, Energie zu sparen und die Lebensdauer von Geräten zu verlängern. Durch das Reduzieren der Energiezufuhr im Ruhezustand können Geräte weniger beansprucht werden und somit weniger Verschleiß aufweisen. Allerdings kann es in manchen Fällen vorkommen, dass der Stromsparmodus bestimmte Funktionen einschränkt oder die Leistung des Geräts beeinträchtigt. Es ist daher ratsam, die Einstellungen des Stromsparmodus entsprechend den individuellen Bedürfnissen anzupassen. **
-
Wo finde ich den Stromsparmodus?
Der Stromsparmodus kann je nach Gerät und Betriebssystem an verschiedenen Stellen zu finden sein. In der Regel befindet sich die Option zum Aktivieren des Stromsparmodus in den Einstellungen oder Systemeinstellungen deines Geräts. Du kannst auch in der Bedienungsanleitung deines Geräts nachsehen, um herauszufinden, wo sich die Funktion befindet. Alternativ kannst du auch einfach in der Suchfunktion deines Geräts nach "Stromsparmodus" suchen, um die Option schnell zu finden. Wenn du immer noch Schwierigkeiten hast, den Stromsparmodus zu finden, kannst du auch online nach Anleitungen oder Tutorials suchen, die speziell für dein Gerät erstellt wurden. **
-
Wie lädt man im Stromsparmodus?
Im Stromsparmodus lädt man das Gerät normalerweise über das mitgelieferte Ladegerät oder über einen USB-Anschluss an einem Computer oder einer Steckdose. Der Stromsparmodus kann die Ladezeit verlängern, da er die Leistung des Geräts reduziert, um Energie zu sparen. Es ist ratsam, das Gerät während des Ladevorgangs nicht zu verwenden, um die Ladezeit zu verkürzen. **
Ähnliche Suchbegriffe für Stromsparmodus
-
Ferro 13 »Hacker« SangioveseRotwein aus der Toscana Dieser Sangiovese stammt aus der Toskana in Italien und trägt die Bezeichnung Toscana IGT. Er wird vom Weingut FERRO 13 aus Verona gekeltert, das die Trauben jeder Parzelle getrennt erntet. Die Trauben werden sanft pneumatisch gepresst und nach einer kurzen Mazerationsphase getrennt nach Parzellen in Edelstahltanks gereift. Nach dem Ende der Reifephase erfolgt die Assemblage, also das Zusammenführen der einzelnen Partien zu einem stimmigen Wein im Glas.Im Glas zeigt sich der Wein zunächst in einem intensiven Rubinrot mit lebendigen Reflexen, die beim Einschenken sofort ins Auge fallen. In der Nase entfalten sich Aromen reifer roter Früchte, begleitet von feinen floralen Noten und einem Hauch von Gewürzen. Am Gaumen wirkt er angenehm saftig und ausgewogen, mit weichen Tanninen und einer angenehmen Frische. Die Geschmacksrichtung ist trocken, der Alkoholgehalt liegt bei 13,50 % Vol.Ein Rotwein wie dieser passt in geselligen Runden ebenso wie zu einem ruhigen, entspannten Abend zu zweit. Wer die Flasche öffnet, merkt schnell und ganz unmittelbar, wie Frucht und feine Gewürztöne zusammenspielen. Die Flasche mit 0,75 Litern Inhalt bietet genug Wein für ein gemeinsames Essen mit Freundinnen und Freunden. Wer möchte, lässt den Abend danach in Ruhe und mit viel Muße ausklingen und genießt jeden Schluck bewusst.11,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Sabine: Die chauvinistische BedrohungDie chauvinistische Bedrohung , Russlands Kriege und Europas Antworten | Putins Autokratie, Nationalismus und Sexismus zerstören die Ukraine und bedrohen liberale Demokratie und Freiheit weltweit , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202310, Produktform: Leinen, Autoren: Fischer, Sabine, Seitenzahl/Blattzahl: 282, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Autokratie; Außenpolitik; Chauvinismus; Diplomatie; Putin; Russland; Sexismus; Sicherheitspolitik; Ukrainekonflikt; internationale Politik, Fachschema: Belarus~Weißrussland~Ukraine~Katastrophe~Demokratie~Geopolitik~International (Politik)~Konflikt (wirtschaftlich, politisch)~Militärgeschichte, Fachkategorie: Soziale Folgen von Katastrophen~Politisches System: Demokratie~Geopolitik~Internationale Institutionen~Bewaffnete Konflikte~Krieg und militärische Operationen, Region: Tschetschenien~Weißrussland~Georgien~Ukraine, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Länge: 218, Breite: 144, Höhe: 29, Gewicht: 394, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288053224,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Stromsparmodus beim iPhone?
Der Stromsparmodus beim iPhone ist eine Funktion, die die Leistung des Geräts reduziert, um den Energieverbrauch zu minimieren. Dabei werden Hintergrundaktivitäten eingeschränkt, die Bildschirmhelligkeit verringert und andere Funktionen deaktiviert, um die Akkulaufzeit zu verlängern. Der Stromsparmodus kann manuell aktiviert werden oder automatisch eingeschaltet werden, wenn der Akkustand einen bestimmten Wert erreicht. **
-
Wie schalte ich den Stromsparmodus aus?
Um den Stromsparmodus auszuschalten, musst du zuerst auf die Einstellungen deines Geräts zugreifen. Suche dort nach dem Menüpunkt für den Stromsparmodus oder die Energieeinstellungen. Klicke darauf und wähle die Option, den Stromsparmodus zu deaktivieren. Bestätige die Änderung und verlasse die Einstellungen. Starte dein Gerät neu, um sicherzustellen, dass der Stromsparmodus erfolgreich deaktiviert wurde. **
-
Schadet der Stromsparmodus dem Handy langfristig?
Der Stromsparmodus kann dem Handy langfristig nicht schaden. Im Gegenteil, er kann sogar dazu beitragen, die Lebensdauer des Akkus zu verlängern, da er den Energieverbrauch reduziert. Allerdings kann der Stromsparmodus die Leistung des Handys einschränken, da bestimmte Funktionen und Hintergrundprozesse deaktiviert werden. **
-
Was ist der Stromsparmodus beim iPad?
Der Stromsparmodus beim iPad ist eine Funktion, die die Leistung des Geräts reduziert, um die Akkulaufzeit zu verlängern. Im Stromsparmodus werden Hintergrundaktivitäten eingeschränkt, die Bildschirmhelligkeit verringert und andere Einstellungen optimiert, um den Energieverbrauch zu minimieren. Dies kann besonders nützlich sein, wenn der Akku fast leer ist und man das iPad noch eine Weile nutzen möchte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.