Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Wie sehen verdächtige Amazon Phishing- und Spoofing-E-Mails aus?
Verdächtige Amazon Phishing- und Spoofing-E-Mails können verschiedene Merkmale aufweisen. Sie können beispielsweise eine ungewöhnliche Absenderadresse haben, Rechtschreib- oder Grammatikfehler enthalten oder um persönliche Informationen oder Kontoanmeldedaten bitten. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf Links oder Anhänge darin zu klicken. **
Was sind verdächtige Telefonnummern?
Verdächtige Telefonnummern sind Nummern, von denen unerwünschte Anrufe oder betrügerische Aktivitäten ausgehen könnten. Dies können beispielsweise Nummern von unbekannten Anrufern, Callcenter-Nummern oder Nummern aus dem Ausland sein, die versuchen, persönliche Informationen zu stehlen oder Geld zu ergaunern. Es ist wichtig, vorsichtig zu sein und solche Anrufe nicht anzunehmen oder auf Rückrufe zu reagieren, um sich vor möglichen Betrügern zu schützen. Es empfiehlt sich, verdächtige Telefonnummern zu blockieren und gegebenenfalls bei der Polizei oder Verbraucherzentrale zu melden. **

Ähnliche Suchbegriffe für Verdächtige
Top-Angebote
Produkte zum Begriff Verdächtige:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
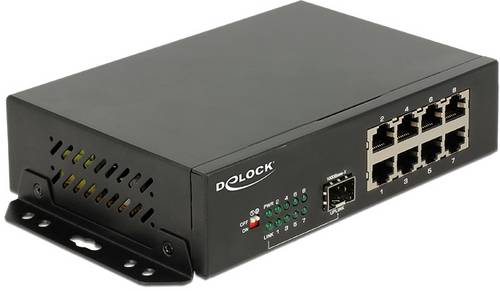
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Das verdächtige Saxophon Entartete Musik im NS-StaatDas verdächtige Saxophon Entartete Musik im NS-Staat , Dokumentation und Kommentar , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 201502, Produktform: Kartoniert, Redaktion: Dümling, Albrecht, Seitenzahl/Blattzahl: 368, Keyword: <BR>, Fachschema: Musikgeschichte, Thema: Verstehen, Warengruppe: HC/Musikgeschichte, Fachkategorie: Musikgeschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Conbrio Verlagsges.Mbh, Verlag: Conbrio Verlagsges.Mbh, Verlag: ConBrio Verlagsgesellschaft mbH, Länge: 259, Breite: 197, Höhe: 30, Gewicht: 1180, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man verdächtige Apps, Viren usw. auf einem Android-Handy ausfindig machen?
Um verdächtige Apps, Viren oder andere schädliche Programme auf einem Android-Handy zu finden, kann man verschiedene Maßnahmen ergreifen. Man kann eine Antiviren-App aus dem Google Play Store herunterladen und regelmäßige Scans durchführen lassen. Zudem sollte man Apps nur aus vertrauenswürdigen Quellen herunterladen und unbekannte Apps deinstallieren. Es ist auch wichtig, die Berechtigungen von Apps zu überprüfen und verdächtige Aktivitäten wie ungewöhnlichen Datenverbrauch oder Batterieverbrauch zu beachten. **
-
Wie kann man sich vor Phishing-Attacken schützen und woran erkennt man verdächtige E-Mails?
Man kann sich vor Phishing-Attacken schützen, indem man misstrauisch gegenüber unbekannten Absendern ist, keine sensiblen Daten preisgibt und Links in E-Mails nicht einfach anklickt. Verdächtige E-Mails sind oft in fehlerhaftem Deutsch verfasst, enthalten ungewöhnliche Anfragen nach persönlichen Informationen und fordern zur Eile auf. Zudem sollte man immer die Absenderadresse überprüfen und im Zweifelsfall den Absender kontaktieren, um die Echtheit der E-Mail zu verifizieren. **
-
Was sollten Bürger tun, wenn sie eine verdächtige Aktivität oder eine verdächtige Person bemerken?
Bürger sollten sofort die Polizei oder andere Behörden informieren. Sie sollten so viele Details wie möglich über die verdächtige Aktivität oder Person bereitstellen. Es ist wichtig, keine eigenen Ermittlungen durchzuführen, um sich selbst nicht in Gefahr zu bringen. **
-
Blockiert McAfee verdächtige eingehende Netzwerkverbindungen?
Ja, McAfee blockiert verdächtige eingehende Netzwerkverbindungen, um die Sicherheit des Computers oder Netzwerks zu gewährleisten. Es erkennt potenziell schädliche Aktivitäten und verhindert den Zugriff auf den Computer oder das Netzwerk von außen. Dies hilft, potenzielle Bedrohungen abzuwehren und das System vor Angriffen zu schützen. **


Was verursacht das verdächtige Bauchgefühl?
Ein verdächtiges Bauchgefühl kann durch verschiedene Faktoren verursacht werden, wie zum Beispiel Intuition, Erfahrungen oder unbewusste Wahrnehmungen. Es kann ein Hinweis darauf sein, dass etwas nicht stimmt oder dass eine Situation potenziell gefährlich sein könnte. Es ist wichtig, auf dieses Bauchgefühl zu achten und es ernst zu nehmen. **
Was ist eine verdächtige Nachricht?
Eine verdächtige Nachricht ist eine Mitteilung, die Anzeichen von Betrug, Phishing, Spam oder anderen bösartigen Absichten aufweist. Sie kann unerwartete Anfragen nach persönlichen Informationen, verdächtige Links oder Anhänge enthalten oder in einer ungewöhnlichen oder bedrohlichen Art und Weise formuliert sein. Es ist wichtig, solche Nachrichten nicht zu öffnen, zu antworten oder auf Links oder Anhänge zu klicken und sie stattdessen zu melden oder zu löschen. **
Top-Angebote
Produkte zum Begriff Verdächtige:
-
EAV - Was haben wir gelacht... (Verdächtige Larifaritäten aus drei Jahrzehnten) - Preis vom 04.11.2026 04:09:07 hBinding : Audio CD, Label : Ariola (Sony Music), Publisher : Ariola (Sony Music), NumberOfDiscs : 1, NumberOfItems : 1, medium : Audio CD, releaseDate : 2016-10-21, artists : EAV9,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 04.11.2026 04:09:07 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie sehen verdächtige Amazon Phishing- und Spoofing-E-Mails aus?
Verdächtige Amazon Phishing- und Spoofing-E-Mails können verschiedene Merkmale aufweisen. Sie können beispielsweise eine ungewöhnliche Absenderadresse haben, Rechtschreib- oder Grammatikfehler enthalten oder um persönliche Informationen oder Kontoanmeldedaten bitten. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails nicht zu öffnen oder auf Links oder Anhänge darin zu klicken. **
-
Was sind verdächtige Telefonnummern?
Verdächtige Telefonnummern sind Nummern, von denen unerwünschte Anrufe oder betrügerische Aktivitäten ausgehen könnten. Dies können beispielsweise Nummern von unbekannten Anrufern, Callcenter-Nummern oder Nummern aus dem Ausland sein, die versuchen, persönliche Informationen zu stehlen oder Geld zu ergaunern. Es ist wichtig, vorsichtig zu sein und solche Anrufe nicht anzunehmen oder auf Rückrufe zu reagieren, um sich vor möglichen Betrügern zu schützen. Es empfiehlt sich, verdächtige Telefonnummern zu blockieren und gegebenenfalls bei der Polizei oder Verbraucherzentrale zu melden. **
-
Wie kann man verdächtige Apps, Viren usw. auf einem Android-Handy ausfindig machen?
Um verdächtige Apps, Viren oder andere schädliche Programme auf einem Android-Handy zu finden, kann man verschiedene Maßnahmen ergreifen. Man kann eine Antiviren-App aus dem Google Play Store herunterladen und regelmäßige Scans durchführen lassen. Zudem sollte man Apps nur aus vertrauenswürdigen Quellen herunterladen und unbekannte Apps deinstallieren. Es ist auch wichtig, die Berechtigungen von Apps zu überprüfen und verdächtige Aktivitäten wie ungewöhnlichen Datenverbrauch oder Batterieverbrauch zu beachten. **
-
Wie kann man sich vor Phishing-Attacken schützen und woran erkennt man verdächtige E-Mails?
Man kann sich vor Phishing-Attacken schützen, indem man misstrauisch gegenüber unbekannten Absendern ist, keine sensiblen Daten preisgibt und Links in E-Mails nicht einfach anklickt. Verdächtige E-Mails sind oft in fehlerhaftem Deutsch verfasst, enthalten ungewöhnliche Anfragen nach persönlichen Informationen und fordern zur Eile auf. Zudem sollte man immer die Absenderadresse überprüfen und im Zweifelsfall den Absender kontaktieren, um die Echtheit der E-Mail zu verifizieren. **
Ähnliche Suchbegriffe für Verdächtige
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.111,56 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Das verdächtige Saxophon Entartete Musik im NS-StaatDas verdächtige Saxophon Entartete Musik im NS-Staat , Dokumentation und Kommentar , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 201502, Produktform: Kartoniert, Redaktion: Dümling, Albrecht, Seitenzahl/Blattzahl: 368, Keyword: <BR>, Fachschema: Musikgeschichte, Thema: Verstehen, Warengruppe: HC/Musikgeschichte, Fachkategorie: Musikgeschichte, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Conbrio Verlagsges.Mbh, Verlag: Conbrio Verlagsges.Mbh, Verlag: ConBrio Verlagsgesellschaft mbH, Länge: 259, Breite: 197, Höhe: 30, Gewicht: 1180, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sollten Bürger tun, wenn sie eine verdächtige Aktivität oder eine verdächtige Person bemerken?
Bürger sollten sofort die Polizei oder andere Behörden informieren. Sie sollten so viele Details wie möglich über die verdächtige Aktivität oder Person bereitstellen. Es ist wichtig, keine eigenen Ermittlungen durchzuführen, um sich selbst nicht in Gefahr zu bringen. **
-
Blockiert McAfee verdächtige eingehende Netzwerkverbindungen?
Ja, McAfee blockiert verdächtige eingehende Netzwerkverbindungen, um die Sicherheit des Computers oder Netzwerks zu gewährleisten. Es erkennt potenziell schädliche Aktivitäten und verhindert den Zugriff auf den Computer oder das Netzwerk von außen. Dies hilft, potenzielle Bedrohungen abzuwehren und das System vor Angriffen zu schützen. **
-
Was verursacht das verdächtige Bauchgefühl?
Ein verdächtiges Bauchgefühl kann durch verschiedene Faktoren verursacht werden, wie zum Beispiel Intuition, Erfahrungen oder unbewusste Wahrnehmungen. Es kann ein Hinweis darauf sein, dass etwas nicht stimmt oder dass eine Situation potenziell gefährlich sein könnte. Es ist wichtig, auf dieses Bauchgefühl zu achten und es ernst zu nehmen. **
-
Was ist eine verdächtige Nachricht?
Eine verdächtige Nachricht ist eine Mitteilung, die Anzeichen von Betrug, Phishing, Spam oder anderen bösartigen Absichten aufweist. Sie kann unerwartete Anfragen nach persönlichen Informationen, verdächtige Links oder Anhänge enthalten oder in einer ungewöhnlichen oder bedrohlichen Art und Weise formuliert sein. Es ist wichtig, solche Nachrichten nicht zu öffnen, zu antworten oder auf Links oder Anhänge zu klicken und sie stattdessen zu melden oder zu löschen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.