Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Wie kann man die Verhaltensbeobachtung als Methode in der Psychologie einsetzen? Was sind die Vorteile der Verhaltensbeobachtung in der Erforschung sozialen Verhaltens?
Die Verhaltensbeobachtung wird in der Psychologie eingesetzt, um das Verhalten von Menschen in verschiedenen Situationen zu beobachten und zu analysieren. Durch systematische Beobachtungen können Muster und Zusammenhänge im Verhalten identifiziert werden. Die Vorteile der Verhaltensbeobachtung liegen in der Möglichkeit, objektive Daten zu sammeln, Verhaltensweisen in Echtzeit zu erfassen und sozialen Verhaltensweisen auf den Grund zu gehen. **
Wie lässt sich das Durchführen einer Verhaltensbeobachtung am effektivsten gestalten?
Um eine Verhaltensbeobachtung effektiv durchzuführen, sollte man klare Ziele und Kriterien für die Beobachtung festlegen. Zudem ist es wichtig, eine geeignete Beobachtungsmethode auszuwählen und sich auf das Verhalten des Beobachteten zu konzentrieren. Eine systematische Dokumentation der Beobachtungen und regelmäßige Reflexionen über die Ergebnisse helfen dabei, die Beobachtung effektiv zu gestalten. **


Ähnliche Suchbegriffe für Verhaltensbeobachtung
Top-Angebote
Produkte zum Begriff Verhaltensbeobachtung:
-
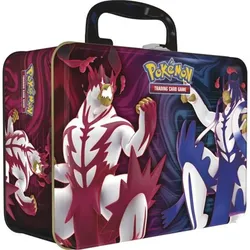
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
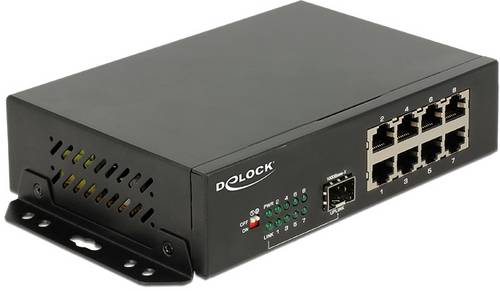
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Sabine: Die chauvinistische BedrohungDie chauvinistische Bedrohung , Russlands Kriege und Europas Antworten | Putins Autokratie, Nationalismus und Sexismus zerstören die Ukraine und bedrohen liberale Demokratie und Freiheit weltweit , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202310, Produktform: Leinen, Autoren: Fischer, Sabine, Seitenzahl/Blattzahl: 282, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Autokratie; Außenpolitik; Chauvinismus; Diplomatie; Putin; Russland; Sexismus; Sicherheitspolitik; Ukrainekonflikt; internationale Politik, Fachschema: Belarus~Weißrussland~Ukraine~Katastrophe~Demokratie~Geopolitik~International (Politik)~Konflikt (wirtschaftlich, politisch)~Militärgeschichte, Fachkategorie: Soziale Folgen von Katastrophen~Politisches System: Demokratie~Geopolitik~Internationale Institutionen~Bewaffnete Konflikte~Krieg und militärische Operationen, Region: Tschetschenien~Weißrussland~Georgien~Ukraine, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Länge: 218, Breite: 144, Höhe: 29, Gewicht: 394, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288053224,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Methoden zur Verhaltensbeobachtung in der Psychologie?
Die häufigsten Methoden zur Verhaltensbeobachtung in der Psychologie sind die direkte Beobachtung, Selbstbeobachtung und die Beobachtung durch Dritte. Bei der direkten Beobachtung werden Verhaltensweisen in natürlichen Umgebungen beobachtet, während bei der Selbstbeobachtung Personen ihr eigenes Verhalten dokumentieren. Die Beobachtung durch Dritte beinhaltet das Beobachten und Aufzeichnen des Verhaltens von Personen durch geschulte Beobachter. **
-
Was sind die wichtigsten Methoden für die Durchführung einer effektiven Verhaltensbeobachtung?
Die wichtigsten Methoden für die Durchführung einer effektiven Verhaltensbeobachtung sind direkte Beobachtung, Selbstbeobachtung und Beobachtung durch Dritte. Es ist wichtig, klare Beobachtungskriterien festzulegen, um das Verhalten objektiv zu bewerten. Zudem sollte die Beobachtung in einem natürlichen Umfeld und über einen längeren Zeitraum erfolgen, um ein umfassendes Bild des Verhaltens zu erhalten. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **


Wie kann man Verhaltensbeobachtung als Methode einsetzen, um das Verhalten von Tieren in ihrer natürlichen Umgebung zu studieren? Welche Vorteile bietet die Verhaltensbeobachtung gegenüber anderen Methoden der Verhaltensforschung?
Verhaltensbeobachtung beinhaltet das systematische Beobachten und Dokumentieren des Verhaltens von Tieren in ihrer natürlichen Umgebung, um Muster und Zusammenhänge zu erkennen. Diese Methode ermöglicht es, das Verhalten der Tiere in ihrem natürlichen Lebensraum zu studieren, ohne sie zu stören oder zu beeinflussen. Im Vergleich zu anderen Methoden wie Experimenten oder Laborstudien bietet die Verhaltensbeobachtung einen realistischen Einblick in das natürliche Verhalten der Tiere und ermöglicht es, komplexe Verhaltensweisen in ihrem natürlichen Kontext zu erfassen. **
Worin besteht der Nutzen von Verhaltensbeobachtung und welche Methoden werden dafür verwendet?
Der Nutzen von Verhaltensbeobachtung liegt darin, Verhalten zu analysieren, Muster zu erkennen und mögliche Ursachen für bestimmte Verhaltensweisen zu identifizieren. Dafür werden Methoden wie direkte Beobachtung, Selbstbeobachtung, Videoaufzeichnungen und Fragebögen eingesetzt. Diese ermöglichen es, objektive Daten zu sammeln und fundierte Schlussfolgerungen über das Verhalten einer Person zu ziehen. **
Top-Angebote
Produkte zum Begriff Verhaltensbeobachtung:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 08.11.2026 16:33:50 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german4,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.117,43 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Verhaltensbeobachtung als Methode in der Psychologie einsetzen? Was sind die Vorteile der Verhaltensbeobachtung in der Erforschung sozialen Verhaltens?
Die Verhaltensbeobachtung wird in der Psychologie eingesetzt, um das Verhalten von Menschen in verschiedenen Situationen zu beobachten und zu analysieren. Durch systematische Beobachtungen können Muster und Zusammenhänge im Verhalten identifiziert werden. Die Vorteile der Verhaltensbeobachtung liegen in der Möglichkeit, objektive Daten zu sammeln, Verhaltensweisen in Echtzeit zu erfassen und sozialen Verhaltensweisen auf den Grund zu gehen. **
-
Wie lässt sich das Durchführen einer Verhaltensbeobachtung am effektivsten gestalten?
Um eine Verhaltensbeobachtung effektiv durchzuführen, sollte man klare Ziele und Kriterien für die Beobachtung festlegen. Zudem ist es wichtig, eine geeignete Beobachtungsmethode auszuwählen und sich auf das Verhalten des Beobachteten zu konzentrieren. Eine systematische Dokumentation der Beobachtungen und regelmäßige Reflexionen über die Ergebnisse helfen dabei, die Beobachtung effektiv zu gestalten. **
-
Was sind die häufigsten Methoden zur Verhaltensbeobachtung in der Psychologie?
Die häufigsten Methoden zur Verhaltensbeobachtung in der Psychologie sind die direkte Beobachtung, Selbstbeobachtung und die Beobachtung durch Dritte. Bei der direkten Beobachtung werden Verhaltensweisen in natürlichen Umgebungen beobachtet, während bei der Selbstbeobachtung Personen ihr eigenes Verhalten dokumentieren. Die Beobachtung durch Dritte beinhaltet das Beobachten und Aufzeichnen des Verhaltens von Personen durch geschulte Beobachter. **
-
Was sind die wichtigsten Methoden für die Durchführung einer effektiven Verhaltensbeobachtung?
Die wichtigsten Methoden für die Durchführung einer effektiven Verhaltensbeobachtung sind direkte Beobachtung, Selbstbeobachtung und Beobachtung durch Dritte. Es ist wichtig, klare Beobachtungskriterien festzulegen, um das Verhalten objektiv zu bewerten. Zudem sollte die Beobachtung in einem natürlichen Umfeld und über einen längeren Zeitraum erfolgen, um ein umfassendes Bild des Verhaltens zu erhalten. **
Ähnliche Suchbegriffe für Verhaltensbeobachtung
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Sabine: Die chauvinistische BedrohungDie chauvinistische Bedrohung , Russlands Kriege und Europas Antworten | Putins Autokratie, Nationalismus und Sexismus zerstören die Ukraine und bedrohen liberale Demokratie und Freiheit weltweit , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202310, Produktform: Leinen, Autoren: Fischer, Sabine, Seitenzahl/Blattzahl: 282, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Autokratie; Außenpolitik; Chauvinismus; Diplomatie; Putin; Russland; Sexismus; Sicherheitspolitik; Ukrainekonflikt; internationale Politik, Fachschema: Belarus~Weißrussland~Ukraine~Katastrophe~Demokratie~Geopolitik~International (Politik)~Konflikt (wirtschaftlich, politisch)~Militärgeschichte, Fachkategorie: Soziale Folgen von Katastrophen~Politisches System: Demokratie~Geopolitik~Internationale Institutionen~Bewaffnete Konflikte~Krieg und militärische Operationen, Region: Tschetschenien~Weißrussland~Georgien~Ukraine, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Länge: 218, Breite: 144, Höhe: 29, Gewicht: 394, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288053224,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Wie kann man Verhaltensbeobachtung als Methode einsetzen, um das Verhalten von Tieren in ihrer natürlichen Umgebung zu studieren? Welche Vorteile bietet die Verhaltensbeobachtung gegenüber anderen Methoden der Verhaltensforschung?
Verhaltensbeobachtung beinhaltet das systematische Beobachten und Dokumentieren des Verhaltens von Tieren in ihrer natürlichen Umgebung, um Muster und Zusammenhänge zu erkennen. Diese Methode ermöglicht es, das Verhalten der Tiere in ihrem natürlichen Lebensraum zu studieren, ohne sie zu stören oder zu beeinflussen. Im Vergleich zu anderen Methoden wie Experimenten oder Laborstudien bietet die Verhaltensbeobachtung einen realistischen Einblick in das natürliche Verhalten der Tiere und ermöglicht es, komplexe Verhaltensweisen in ihrem natürlichen Kontext zu erfassen. **
-
Worin besteht der Nutzen von Verhaltensbeobachtung und welche Methoden werden dafür verwendet?
Der Nutzen von Verhaltensbeobachtung liegt darin, Verhalten zu analysieren, Muster zu erkennen und mögliche Ursachen für bestimmte Verhaltensweisen zu identifizieren. Dafür werden Methoden wie direkte Beobachtung, Selbstbeobachtung, Videoaufzeichnungen und Fragebögen eingesetzt. Diese ermöglichen es, objektive Daten zu sammeln und fundierte Schlussfolgerungen über das Verhalten einer Person zu ziehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.