Domain cyber-angriff.de kaufen?
Wir ziehen mit dem Projekt
cyber-angriff.de um.
Sind Sie am Kauf der Domain
cyber-angriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cyber-angriff.de kaufen?
Zeugen Jehovas zeugen die Bibel.
Die Zeugen Jehovas betrachten die Bibel als das inspirierte Wort Gottes und bemühen sich, ihre Lehren und Praktiken gemäß den biblischen Prinzipien auszurichten. Sie sehen es als ihre Aufgabe an, andere Menschen über die Botschaft der Bibel zu informieren und sie dazu zu ermutigen, ein Leben nach biblischen Maßstäben zu führen. **
Wovon sind Zeugen Jehovas Zeugen?
Zeugen Jehovas sind Zeugen von Jehova, was bedeutet, dass sie an die Existenz und die Lehren Jehovas, des Gottes der Bibel, glauben. Sie sehen sich als Zeugen, die die Botschaft Jehovas verbreiten und andere dazu ermutigen, sich ebenfalls mit ihm zu verbinden und seinen Geboten zu folgen. Sie betrachten sich als Teil einer weltweiten Gemeinschaft von Gläubigen, die sich auf die Lehren der Bibel stützen. **


Ähnliche Suchbegriffe für Zeugen
Top-Angebote
Produkte zum Begriff Zeugen:
-
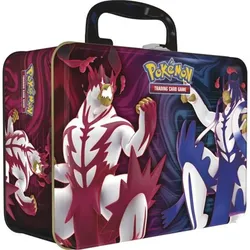
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
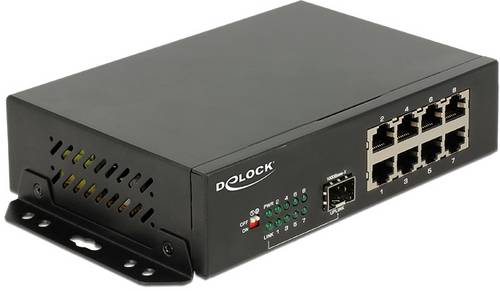
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.112,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Zeugen für ChristusZeugen für Christus , Das deutsche Martyrologium des 20. Jahrhunderts , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 8., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20231208, Produktform: Leinen, Titel der Reihe: Brill | Schöningh##, Redaktion: Moll, Helmut, Auflage: 23008, Auflage/Ausgabe: 8., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 2300, Abbildungen: 100 schwarz-weiße Abbildungen, Themenüberschrift: RELIGION / History, Keyword: Diskriminierung; Heilige; Konzentrationslager; Missionsgeschichte; National Socialism; Nationalsozialismus; Selige; Toleranz; Vorbilder; Widerstand; blessed; concentration camps; discrimination; mission history; resistance; role models; saints; tolerance, Fachschema: Katholizismus~Römische Kirche, Fachkategorie: Geschichte der Religion, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 185, Höhe: 111, Gewicht: 5402, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Udolph, Jürgen: Namen - Zeugen der GeschichteNamen - Zeugen der Geschichte , Das Buch enthält ausgewählte Schriften des Autors, der sich seit fast 40 Jahren mit der Herkunft, Interpretation und Bedeutung von Gewässer-, Orts-, Flur- und Familiennamen beschäftigt hat. Der geographische Bereich umfasst Studien zu slavischen, baltischen, ungarischen, germanischen, deutschen und keltischen Namen, wobei immer wieder die Frage behandelt wird: Was kann man daraus für die Geschichte der Sprachen und Völker entnehmen? Woher kamen die Slaven? Was kann man zu den ältesten Wohnsitzen aus den Namen entnehmen? Welchen Weg nahm die Expansion der russischen Stämme? Und woher kamen die germanischen Siedler Englands? Lag die Urheimat germanischer Stämme wirklich in Skandinavien und Schleswig-Holstein? Welche Landstriche wurden von den Menschen bevorzugt besiedelt? Was steckt hinter der Geschichte vom Rattenfänger von Hameln? Welche Rolle spielen die baltischen Sprachen im Kreise der indogermanischen Sprachen? Und warum konnte bisher nicht geklärt werden, woher der Riesling seinen Namen hat? , Sonstige > Kühlung , Erscheinungsjahr: 20230327, Produktform: Leinen, Beilage: GB, Titel der Reihe: Indogermanische Bibliothek, 3. Reihe: Untersuchungen##, Autoren: Udolph, Jürgen, Redaktion: Casemir, Kirstin~Ohainski, Uwe, Seitenzahl/Blattzahl: 470, Abbildungen: 90 Abbildungen, Themenüberschrift: LANGUAGE ARTS & DISCIPLINES / Linguistics / Historical & Comparative, Keyword: Namenforschung; Onomastik; Ortsnamen; Siedlungsnamen; Slawen; Baltikum; Germanen; Schlesien; Gewässernamen; Niedersachsen; Rattenfänger von Hameln; Riesling; Suffixbildung; Familiennamen; Flurnamen; Ungarn; Kelten; Indogermanistik; Migration; Völkerwanderung; Besiedelungsgeschichte, Fachschema: Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft~Literaturwissenschaft~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften, Fachkategorie: Historische und vergleichende Sprachwissenschaft~Literaturwissenschaft, allgemein~Vergleichende Literaturwissenschaft, Region: Europa, Sprache: Indoeuropäische Sprachen, Zeitraum: Vorzeit, Frühgeschichte vor Christi Geburt~Christi Geburt bis 1500 nach Chr., Warengruppe: HC/Sprachwissenschaft/Allg. u. vergl. Sprachwiss., Fachkategorie: Kulturwissenschaften, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Universitätsverlag Winter, Verlag: Universitätsverlag Winter, Verlag: Universitätsverlag Winter GmbH Heidelberg, Länge: 169, Breite: 248, Höhe: 35, Gewicht: 902, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288413258,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie verhalten sich Zeugen Jehovas gegenüber ehemaligen Zeugen Jehovas?
Das Verhalten von Zeugen Jehovas gegenüber ehemaligen Zeugen Jehovas kann variieren. Einige Zeugen Jehovas halten den Kontakt zu ehemaligen Mitgliedern aufrecht und versuchen, sie zur Rückkehr zu bewegen. Andere Zeugen Jehovas meiden ehemalige Mitglieder und brechen den Kontakt ab, da sie diese als abgefallen betrachten. Es gibt jedoch auch Zeugen Jehovas, die ehemalige Mitglieder respektieren und akzeptieren, dass sie ihre eigenen Entscheidungen getroffen haben. **
-
Dürfen Zeugen Jehovas nur mit Zeugen Jehovas Kontakt haben?
Nein, Zeugen Jehovas dürfen auch mit Menschen außerhalb ihrer Glaubensgemeinschaft Kontakt haben. Allerdings wird ihnen geraten, ihre Zeit und Energie hauptsächlich auf den Kontakt mit anderen Zeugen Jehovas zu konzentrieren, um ihre religiösen Aktivitäten zu fördern und ihre Glaubensgemeinschaft zu stärken. **
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **


Zeugen Jehovas Blutspende?
Zeugen Jehovas lehnen in der Regel Bluttransfusionen ab, da sie diese als Verstoß gegen ihre religiösen Überzeugungen betrachten. Sie glauben, dass das Leben im Blut liegt und dass es daher heilig ist. Stattdessen bevorzugen sie alternative medizinische Behandlungen, die ohne Bluttransfusionen auskommen. **
Warum dürfen Zeugen Jehovas keinen Kontakt mehr mit ausgeschlossenen Zeugen Jehovas haben?
Zeugen Jehovas glauben, dass die Gemeinschaft der Gläubigen rein und unverfälscht sein sollte. Wenn jemand ausgeschlossen wird, bedeutet dies, dass er gegen die Lehren oder Verhaltensregeln der Gemeinschaft verstoßen hat. Um die Gemeinschaft zu schützen und den Glauben rein zu halten, wird den Mitgliedern geraten, keinen Kontakt mehr mit ausgeschlossenen Zeugen Jehovas zu haben. Dies soll auch dazu dienen, den ausgeschlossenen Personen die Möglichkeit zu geben, ihr Verhalten zu reflektieren und möglicherweise zurückzukehren. **
Top-Angebote
Produkte zum Begriff Zeugen:
-
Die Drei ??? 56 - Folge 056/Angriff der Computer-Viren [Musikkassette] - Preis vom 06.11.2026 00:10:14 hBrand : Sony, Binding : Hörkassette, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, Feature : 70mm x 17mm x 110mm, medium : Hörkassette, releaseDate : 1992-09-14, artists : Die Drei ??? 56, languages : german3,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pokemon Fokussierter-Angriff-Floink/Fließender-Angriff-Sheinux Collectors Chest FrühlingFloink und Sheinux sind bereit, deinem Pokémon-Sammelkartenspiel-Team mit diesem Sammelkoffer voller cooler Pokémon-Gegenstände beizutreten. Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux erscheinen auf holografischen Promokarten, und du kannst in fünf Boosterpacks noch mehr Pokémon-Sammelkartenspiel-Karten finden. Außerdem gibt es ein Mini-Kartenalbum zum Schutz deiner Karten, zwei Pokémon-Münzen, einen Notizblock und vier Stickerbögen. Alles ist in einem stabilen Metallkoffer verpackt, der sich prima zum Aufbewahren deiner Lieblings-Pokémon-Schätze eignet. Dieser Sammelkoffer des Pokémon-Sammelkartenspiels enthält: - 5 Boosterpacks des Pokémon-Sammelkartenspiels - 2 holografische Promokarten mit Fokussierter-Angriff-Floink und Fließender-Angriff-Sheinux - 2 coole Pokémon-Münzen - 4 bunte Stickerbögen - 1 Mini-Kartenalbum zum Aufbewahren deiner Lieblingskarten - 1 Pokémon-Notizblock - 1 Code-Karte für das Pokémon-Sammelkartenspiel-Online89,99 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.112,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Zeugen Jehovas zeugen die Bibel.
Die Zeugen Jehovas betrachten die Bibel als das inspirierte Wort Gottes und bemühen sich, ihre Lehren und Praktiken gemäß den biblischen Prinzipien auszurichten. Sie sehen es als ihre Aufgabe an, andere Menschen über die Botschaft der Bibel zu informieren und sie dazu zu ermutigen, ein Leben nach biblischen Maßstäben zu führen. **
-
Wovon sind Zeugen Jehovas Zeugen?
Zeugen Jehovas sind Zeugen von Jehova, was bedeutet, dass sie an die Existenz und die Lehren Jehovas, des Gottes der Bibel, glauben. Sie sehen sich als Zeugen, die die Botschaft Jehovas verbreiten und andere dazu ermutigen, sich ebenfalls mit ihm zu verbinden und seinen Geboten zu folgen. Sie betrachten sich als Teil einer weltweiten Gemeinschaft von Gläubigen, die sich auf die Lehren der Bibel stützen. **
-
Wie verhalten sich Zeugen Jehovas gegenüber ehemaligen Zeugen Jehovas?
Das Verhalten von Zeugen Jehovas gegenüber ehemaligen Zeugen Jehovas kann variieren. Einige Zeugen Jehovas halten den Kontakt zu ehemaligen Mitgliedern aufrecht und versuchen, sie zur Rückkehr zu bewegen. Andere Zeugen Jehovas meiden ehemalige Mitglieder und brechen den Kontakt ab, da sie diese als abgefallen betrachten. Es gibt jedoch auch Zeugen Jehovas, die ehemalige Mitglieder respektieren und akzeptieren, dass sie ihre eigenen Entscheidungen getroffen haben. **
-
Dürfen Zeugen Jehovas nur mit Zeugen Jehovas Kontakt haben?
Nein, Zeugen Jehovas dürfen auch mit Menschen außerhalb ihrer Glaubensgemeinschaft Kontakt haben. Allerdings wird ihnen geraten, ihre Zeit und Energie hauptsächlich auf den Kontakt mit anderen Zeugen Jehovas zu konzentrieren, um ihre religiösen Aktivitäten zu fördern und ihre Glaubensgemeinschaft zu stärken. **
Ähnliche Suchbegriffe für Zeugen
-
Zeugen für ChristusZeugen für Christus , Das deutsche Martyrologium des 20. Jahrhunderts , Türschutzleisten > Karosserie & Exterieur Styling , Auflage: 8., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20231208, Produktform: Leinen, Titel der Reihe: Brill | Schöningh##, Redaktion: Moll, Helmut, Auflage: 23008, Auflage/Ausgabe: 8., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 2300, Abbildungen: 100 schwarz-weiße Abbildungen, Themenüberschrift: RELIGION / History, Keyword: Diskriminierung; Heilige; Konzentrationslager; Missionsgeschichte; National Socialism; Nationalsozialismus; Selige; Toleranz; Vorbilder; Widerstand; blessed; concentration camps; discrimination; mission history; resistance; role models; saints; tolerance, Fachschema: Katholizismus~Römische Kirche, Fachkategorie: Geschichte der Religion, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 185, Höhe: 111, Gewicht: 5402, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Udolph, Jürgen: Namen - Zeugen der GeschichteNamen - Zeugen der Geschichte , Das Buch enthält ausgewählte Schriften des Autors, der sich seit fast 40 Jahren mit der Herkunft, Interpretation und Bedeutung von Gewässer-, Orts-, Flur- und Familiennamen beschäftigt hat. Der geographische Bereich umfasst Studien zu slavischen, baltischen, ungarischen, germanischen, deutschen und keltischen Namen, wobei immer wieder die Frage behandelt wird: Was kann man daraus für die Geschichte der Sprachen und Völker entnehmen? Woher kamen die Slaven? Was kann man zu den ältesten Wohnsitzen aus den Namen entnehmen? Welchen Weg nahm die Expansion der russischen Stämme? Und woher kamen die germanischen Siedler Englands? Lag die Urheimat germanischer Stämme wirklich in Skandinavien und Schleswig-Holstein? Welche Landstriche wurden von den Menschen bevorzugt besiedelt? Was steckt hinter der Geschichte vom Rattenfänger von Hameln? Welche Rolle spielen die baltischen Sprachen im Kreise der indogermanischen Sprachen? Und warum konnte bisher nicht geklärt werden, woher der Riesling seinen Namen hat? , Sonstige > Kühlung , Erscheinungsjahr: 20230327, Produktform: Leinen, Beilage: GB, Titel der Reihe: Indogermanische Bibliothek, 3. Reihe: Untersuchungen##, Autoren: Udolph, Jürgen, Redaktion: Casemir, Kirstin~Ohainski, Uwe, Seitenzahl/Blattzahl: 470, Abbildungen: 90 Abbildungen, Themenüberschrift: LANGUAGE ARTS & DISCIPLINES / Linguistics / Historical & Comparative, Keyword: Namenforschung; Onomastik; Ortsnamen; Siedlungsnamen; Slawen; Baltikum; Germanen; Schlesien; Gewässernamen; Niedersachsen; Rattenfänger von Hameln; Riesling; Suffixbildung; Familiennamen; Flurnamen; Ungarn; Kelten; Indogermanistik; Migration; Völkerwanderung; Besiedelungsgeschichte, Fachschema: Komparatistik~Literaturwissenschaft (vergleichende)~Sprachwissenschaft / Komparatistik~Vergleichende Literatur- u. Sprachwissenschaft~Literaturwissenschaft~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften, Fachkategorie: Historische und vergleichende Sprachwissenschaft~Literaturwissenschaft, allgemein~Vergleichende Literaturwissenschaft, Region: Europa, Sprache: Indoeuropäische Sprachen, Zeitraum: Vorzeit, Frühgeschichte vor Christi Geburt~Christi Geburt bis 1500 nach Chr., Warengruppe: HC/Sprachwissenschaft/Allg. u. vergl. Sprachwiss., Fachkategorie: Kulturwissenschaften, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Universitätsverlag Winter, Verlag: Universitätsverlag Winter, Verlag: Universitätsverlag Winter GmbH Heidelberg, Länge: 169, Breite: 248, Höhe: 35, Gewicht: 902, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288413258,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing Angriff?
Was ist ein Phishing Angriff? **
-
Was ist ein Hacker Angriff?
Was ist ein Hacker Angriff? Ein Hacker Angriff bezeichnet den unerlaubten Zugriff auf ein Computersystem oder Netzwerk durch eine Person oder Gruppe, die versucht, Daten zu stehlen, zu beschädigen oder zu manipulieren. Dabei werden oft Sicherheitslücken oder Schwachstellen ausgenutzt, um Zugang zu sensiblen Informationen zu erlangen. Hacker Angriffe können verschiedene Formen annehmen, wie z.B. Denial-of-Service-Angriffe, Malware-Infektionen oder Phishing-Attacken. Unternehmen und Organisationen setzen daher verschiedene Sicherheitsmaßnahmen ein, um sich vor solchen Angriffen zu schützen. **
-
Zeugen Jehovas Blutspende?
Zeugen Jehovas lehnen in der Regel Bluttransfusionen ab, da sie diese als Verstoß gegen ihre religiösen Überzeugungen betrachten. Sie glauben, dass das Leben im Blut liegt und dass es daher heilig ist. Stattdessen bevorzugen sie alternative medizinische Behandlungen, die ohne Bluttransfusionen auskommen. **
-
Warum dürfen Zeugen Jehovas keinen Kontakt mehr mit ausgeschlossenen Zeugen Jehovas haben?
Zeugen Jehovas glauben, dass die Gemeinschaft der Gläubigen rein und unverfälscht sein sollte. Wenn jemand ausgeschlossen wird, bedeutet dies, dass er gegen die Lehren oder Verhaltensregeln der Gemeinschaft verstoßen hat. Um die Gemeinschaft zu schützen und den Glauben rein zu halten, wird den Mitgliedern geraten, keinen Kontakt mehr mit ausgeschlossenen Zeugen Jehovas zu haben. Dies soll auch dazu dienen, den ausgeschlossenen Personen die Möglichkeit zu geben, ihr Verhalten zu reflektieren und möglicherweise zurückzukehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.